LintTrust
El papel de trabajo que respalda una opinión WebTrust, redactado a partir de los propios certificados.
LintTrust lee los certificados de una CA, evalúa cada uno según los Baseline Requirements del CA/Browser Forum vigentes en la fecha de su emisión y al final del período de auditoría, y redacta el papel de trabajo por criterio WebTrust, con la evidencia, las preguntas que solo el auditor puede responder y la apreciación del propio auditor junto a los veredictos de LintTrust. Constata hechos. Usted conserva el juicio y la firma.
Qué hace
Cada certificado, frente a la edición correcta.
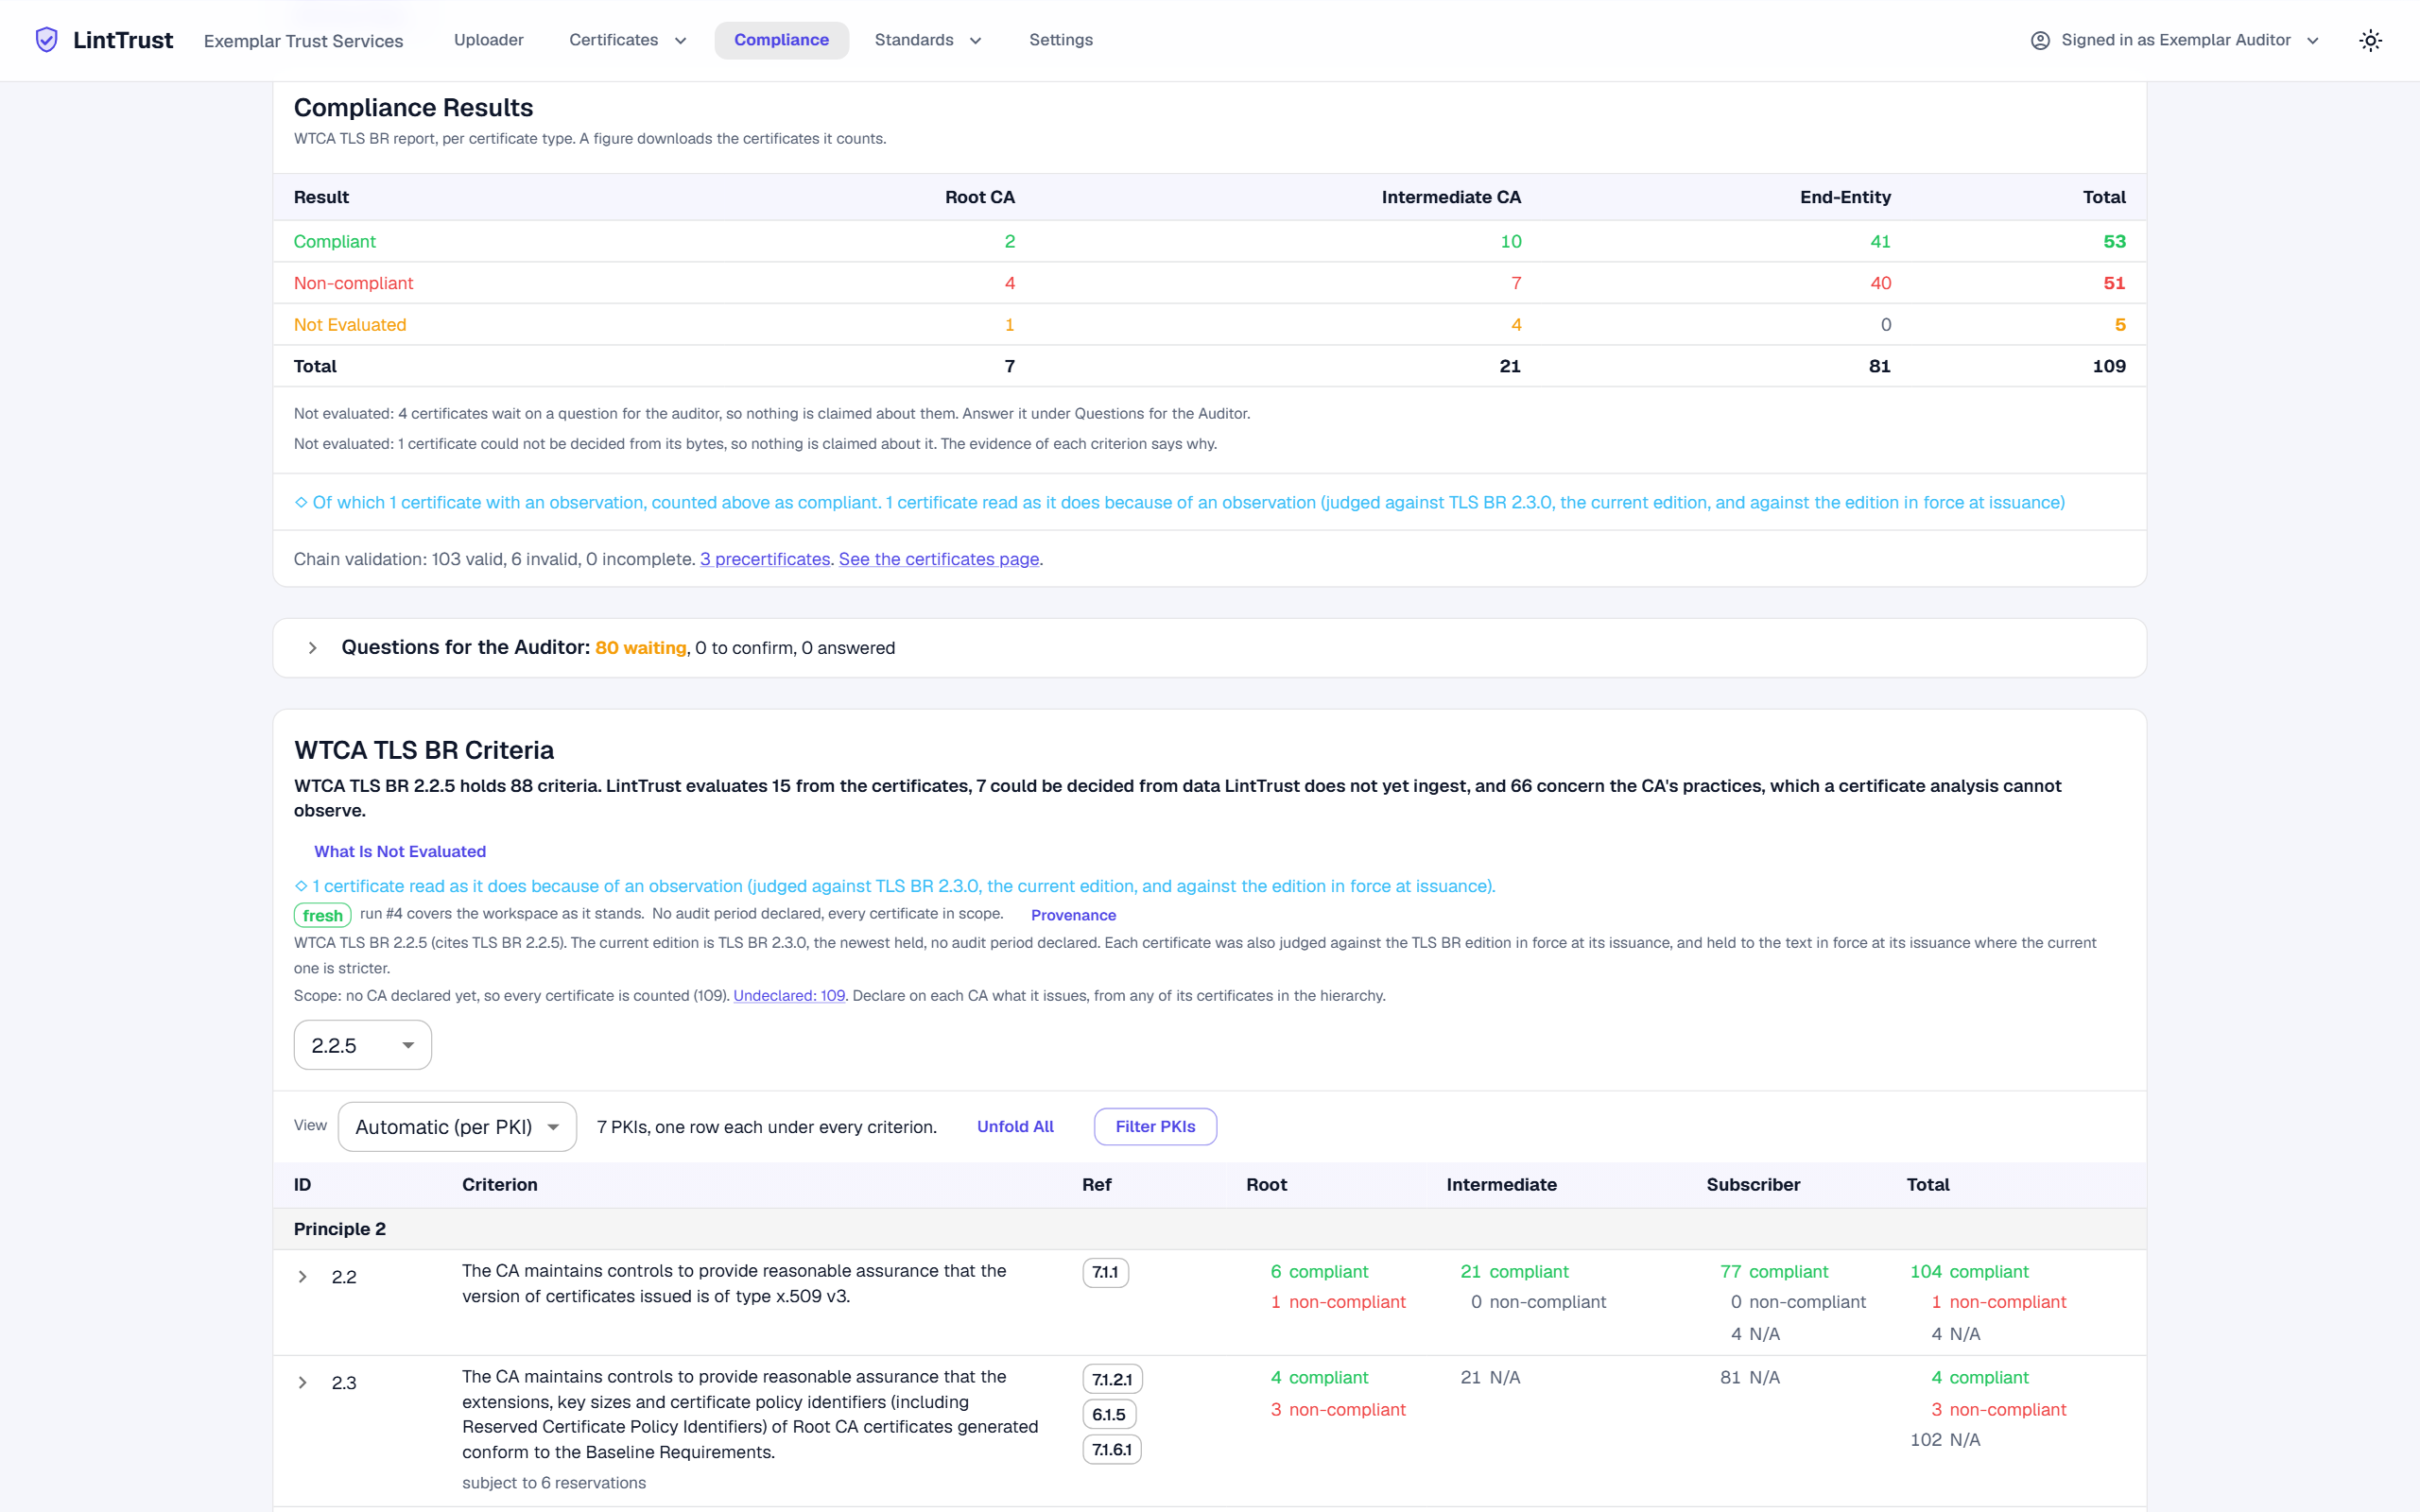
Diecinueve ediciones de los TLS Baseline Requirements, de la 2.1.2 a la 2.3.0. Un certificado emitido en marzo de 2025 se evalúa según la edición de marzo de 2025 y, de nuevo, según la edición vigente al final de su período de auditoría. Se muestran ambos veredictos, y la regla redactada con posterioridad se identifica como tal.
Cada criterio, con su evidencia.
Los veredictos se agrupan por criterio WebTrust, no por regla de linter. En cada criterio figuran los certificados que cumplen, los que no cumplen y, para cada incumplimiento, la cláusula de los Baseline Requirements, el valor encontrado y el valor exigido. Dos clics del resumen al byte.
La apreciación del auditor, por separado.
Cuando el auditor considera un incumplimiento no material, o conforme con observación, la apreciación se registra con su fundamento, se marca, se cuenta por separado y se imprime en el papel de trabajo. LintTrust nunca modifica un veredicto por su cuenta.
Lo que un linter no puede hacer
Una comparación independiente con zlint y pkilint sobre los mismos certificados, leída a la luz del texto de los Baseline Requirements:
- Veinticinco no conformidades que los linters no podían detectar, porque la verificación requiere la clave del emisor, el tipo declarado del certificado o una cláusula que ningún linter implementa.
- Veinte falsos hallazgos señalados por los linters, entre ellos catorce nombres comodín que los Baseline Requirements permiten y que pkilint rechaza.
- Ciento noventa y cinco recomendaciones señaladas como hallazgos por los linters. LintTrust distingue un
RECOMMENDEDde unMUSTy permite al auditor aplicar deliberadamente la lectura estricta en todo el espacio de trabajo. - Secciones que ningún linter lee: la validez de los certificados raíz y de los certificados cruzados, el perfil declarado de la CA, las reglas con fecha de entrada en vigor, antes y después de esa fecha.
El papel de trabajo
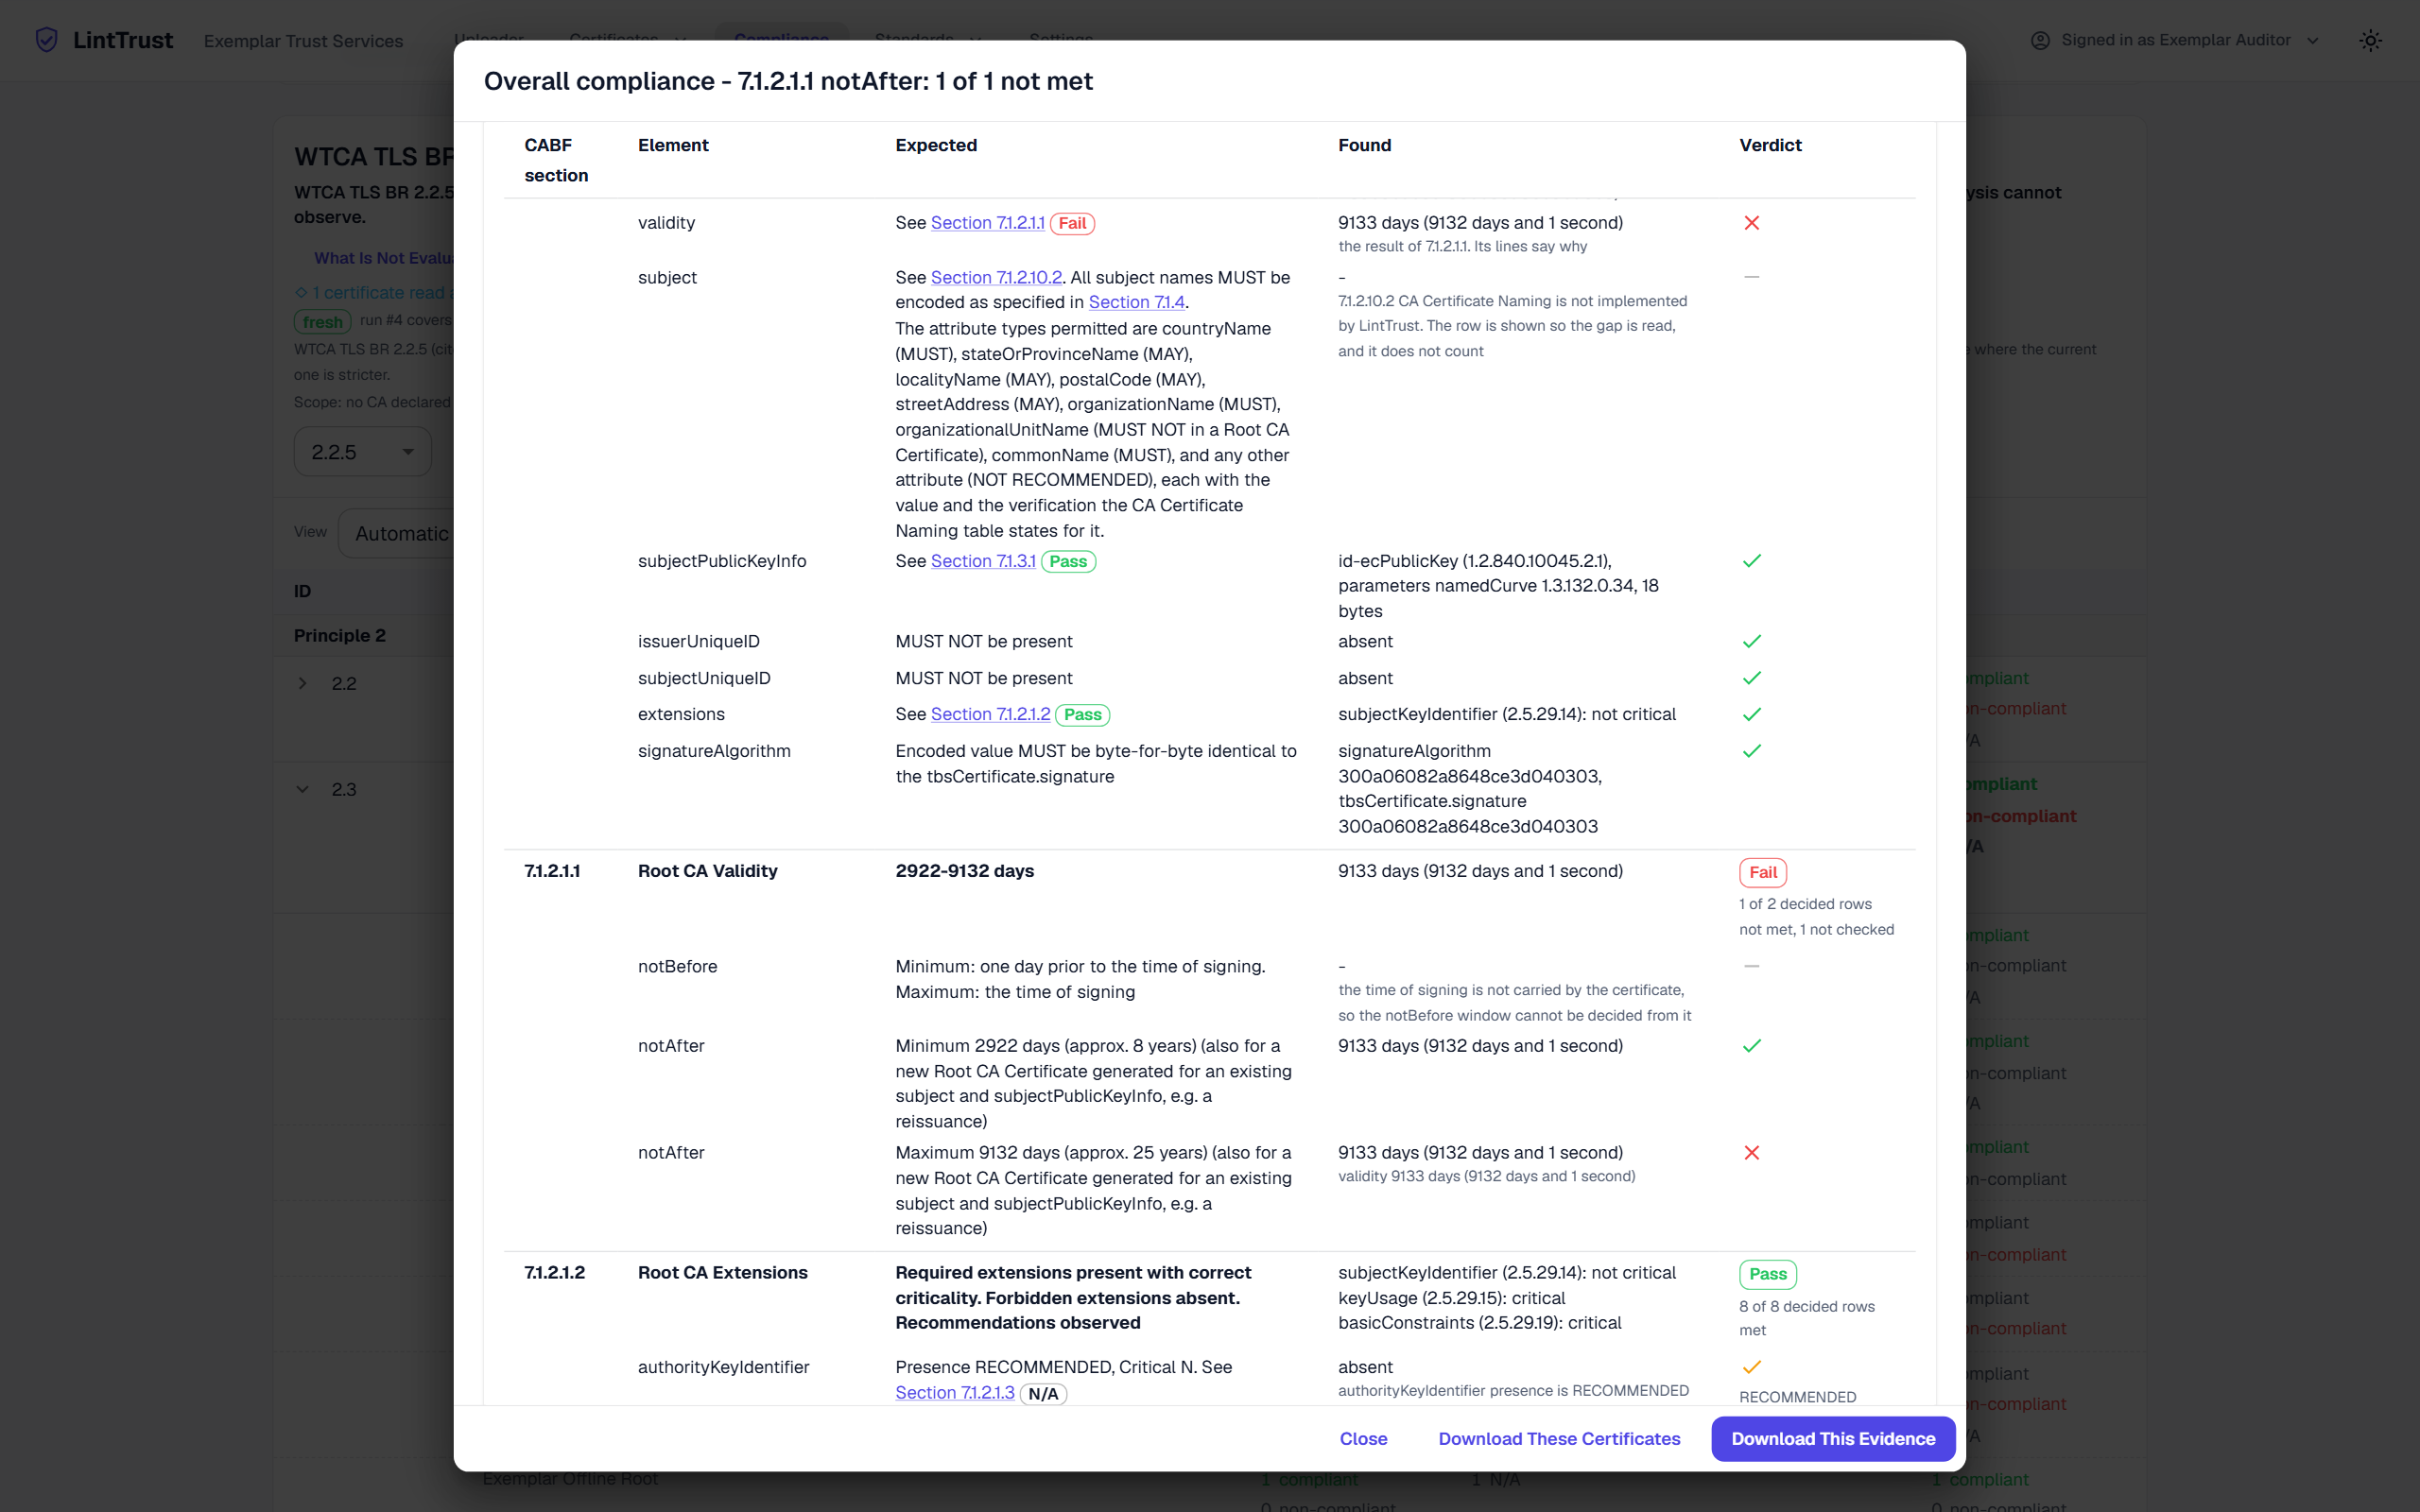
Un papel de trabajo por encargo: el período de auditoría, las ediciones aplicadas, los veredictos por criterio, la evidencia por certificado, las preguntas que esperan respuesta del auditor, las apreciaciones con su fundamento y, por separado, las observaciones sobre recomendaciones. En PDF y Word, en cualquier sistema de escritura que contengan los certificados. Diez mil certificados en un mismo espacio de trabajo, y a su lado el almacén de certificados de CA, inicializado a partir de la CCADB.
A quién va dirigido
Firmas de auditoría.
Menos tiempo cotejando manualmente los Baseline Requirements, la misma lectura en cada encargo y una pista de evidencia por criterio que respalda la opinión.
Autoridades de certificación.
Autoauditorías trimestrales sobre su propia muestra, un ensayo previo a la llegada del auditor y un nuevo perfil probado frente a cada edición antes de emitir el primer certificado.
Preguntas
¿Qué lee LintTrust?
Certificados X.509, uno a uno o por miles, en DER o PEM, como archivos o archivos zip. Nada más: ningún acceso al sistema de la CA, ninguna clave privada, ninguna contraseña.
¿Frente a qué los evalúa?
Los TLS Baseline Requirements del CA/Browser Forum, diecinueve ediciones de la 2.1.2 a la 2.3.0, y los criterios TLS de WebTrust for CAs que los citan. Cada certificado se evalúa según la edición vigente en la fecha de su emisión y según la edición vigente al final del período de auditoría.
¿Emite LintTrust una opinión de auditoría?
No. Constata lo que muestran los certificados, cláusula por cláusula, y registra la apreciación del propio auditor junto a sus veredictos. La opinión y la firma siguen siendo del auditor.
¿En qué se diferencia de zlint o pkilint?
Un linter devuelve líneas por certificado. LintTrust agrupa los veredictos por criterio WebTrust en toda la población, distingue una recomendación de un requisito, evalúa según la edición vigente, lee lo que un linter aislado no puede leer (la clave del emisor, la cadena, el perfil declarado) y redacta el papel de trabajo. En esta página figura una comparación independiente sobre los mismos certificados.
¿Qué no puede decidir?
Lo que un certificado no contiene: si la CA validó un nombre, si un número de serie procede de un generador aleatorio, si una organización es una filial. Esas filas lo indican, y el auditor las responde una sola vez, con un fundamento, bajo su nombre.
¿Dónde se ejecuta?
En los servidores de LintTrust en la Unión Europea, una instancia aislada por cliente, a la que se accede por TLS con una cuenta y un segundo factor. No se instala nada de su lado.
¿Qué se obtiene?
Un papel de trabajo por encargo, en PDF y Word, en los sistemas de escritura que contienen los certificados, la evidencia por certificado y los propios certificados en un archivo zip para el expediente de auditoría. Una CA recibe un informe de hallazgos por gravedad con la acción recomendada.
¿Quién puede ver mis datos, LintTrust incluido?
Su instancia es suya: su base de datos, sus archivos y sus copias de seguridad están separados de los de cualquier otro cliente y cifrados en reposo. El personal de LintTrust no tiene acceso permanente a ella. Un inicio de sesión de un operador para soporte solo se produce a petición suya por escrito, y cada uno queda anotado en el registro de su instancia, que usted puede consultar. Puede exportarlo todo y eliminarlo todo, en cualquier momento, y recibir una confirmación escrita de la eliminación.
¿Qué certificados debo aportar a una demostración?
No se necesita ninguno: la demostración se realiza sobre una PKI ficticia creada para ella. Si prefiere ver evaluados sus propios certificados, envíe una muestra el día anterior y se mostrarán.
¿Cuánto cuesta?
Una licencia anual por organización, según los referenciales utilizados y el número de certificados. Solicite una demostración y un presupuesto.
¿Se añadirán otros referenciales?
Sí, pronto: las EV Guidelines, los S/MIME y Code Signing Baseline Requirements, y los criterios WebTrust que los citan, sobre el mismo motor. Cada uno se licencia como un módulo, de modo que una CA que solo emite certificados TLS solo paga por TLS.
¿Cómo sé que los veredictos son correctos?
Cada veredicto indica la cláusula que aplica y el valor que leyó, de modo que puede comprobarse a mano. Las ediciones de los Baseline Requirements se toman del propio repositorio del CA/Browser Forum, commit a commit. Una PKI ficticia de 108 certificados, una regla cada uno, redactada a partir del texto antes de cualquier ejecución, se evalúa en cada versión, y en esta página se publican comprobaciones independientes frente a zlint y pkilint.
¿Dónde se alojan mis datos?
En la Unión Europea, en Francia, en servidores que opera LintTrust, una instancia aislada por cliente. Todo contrato incluye un acuerdo de tratamiento de datos conforme al RGPD, cualquiera que sea la jurisdicción del cliente.
Solicitar una demostración
Una demostración de treinta minutos sobre una PKI ficticia o sobre una muestra que usted envíe el día anterior.
Gracias. Recibirá noticias nuestras en un plazo de dos días hábiles.
No se pudo enviar su solicitud. Escriba a contact@linttrust.com.