LintTrust
依据证书本身编写、支撑 WebTrust 审计意见的工作底稿。
LintTrust 读取 CA(证书认证机构)的证书,依据每张证书签发时及审计期间结束时有效的 CA/Browser Forum Baseline Requirements 逐一判定,并按 WebTrust 准则编写工作底稿,附上证据、只有审计师才能回答的问题,以及与 LintTrust 各项判定并列的审计师本人的评价。它陈述事实。判断与签字仍由您掌握。
功能
每张证书,对照正确的版本。
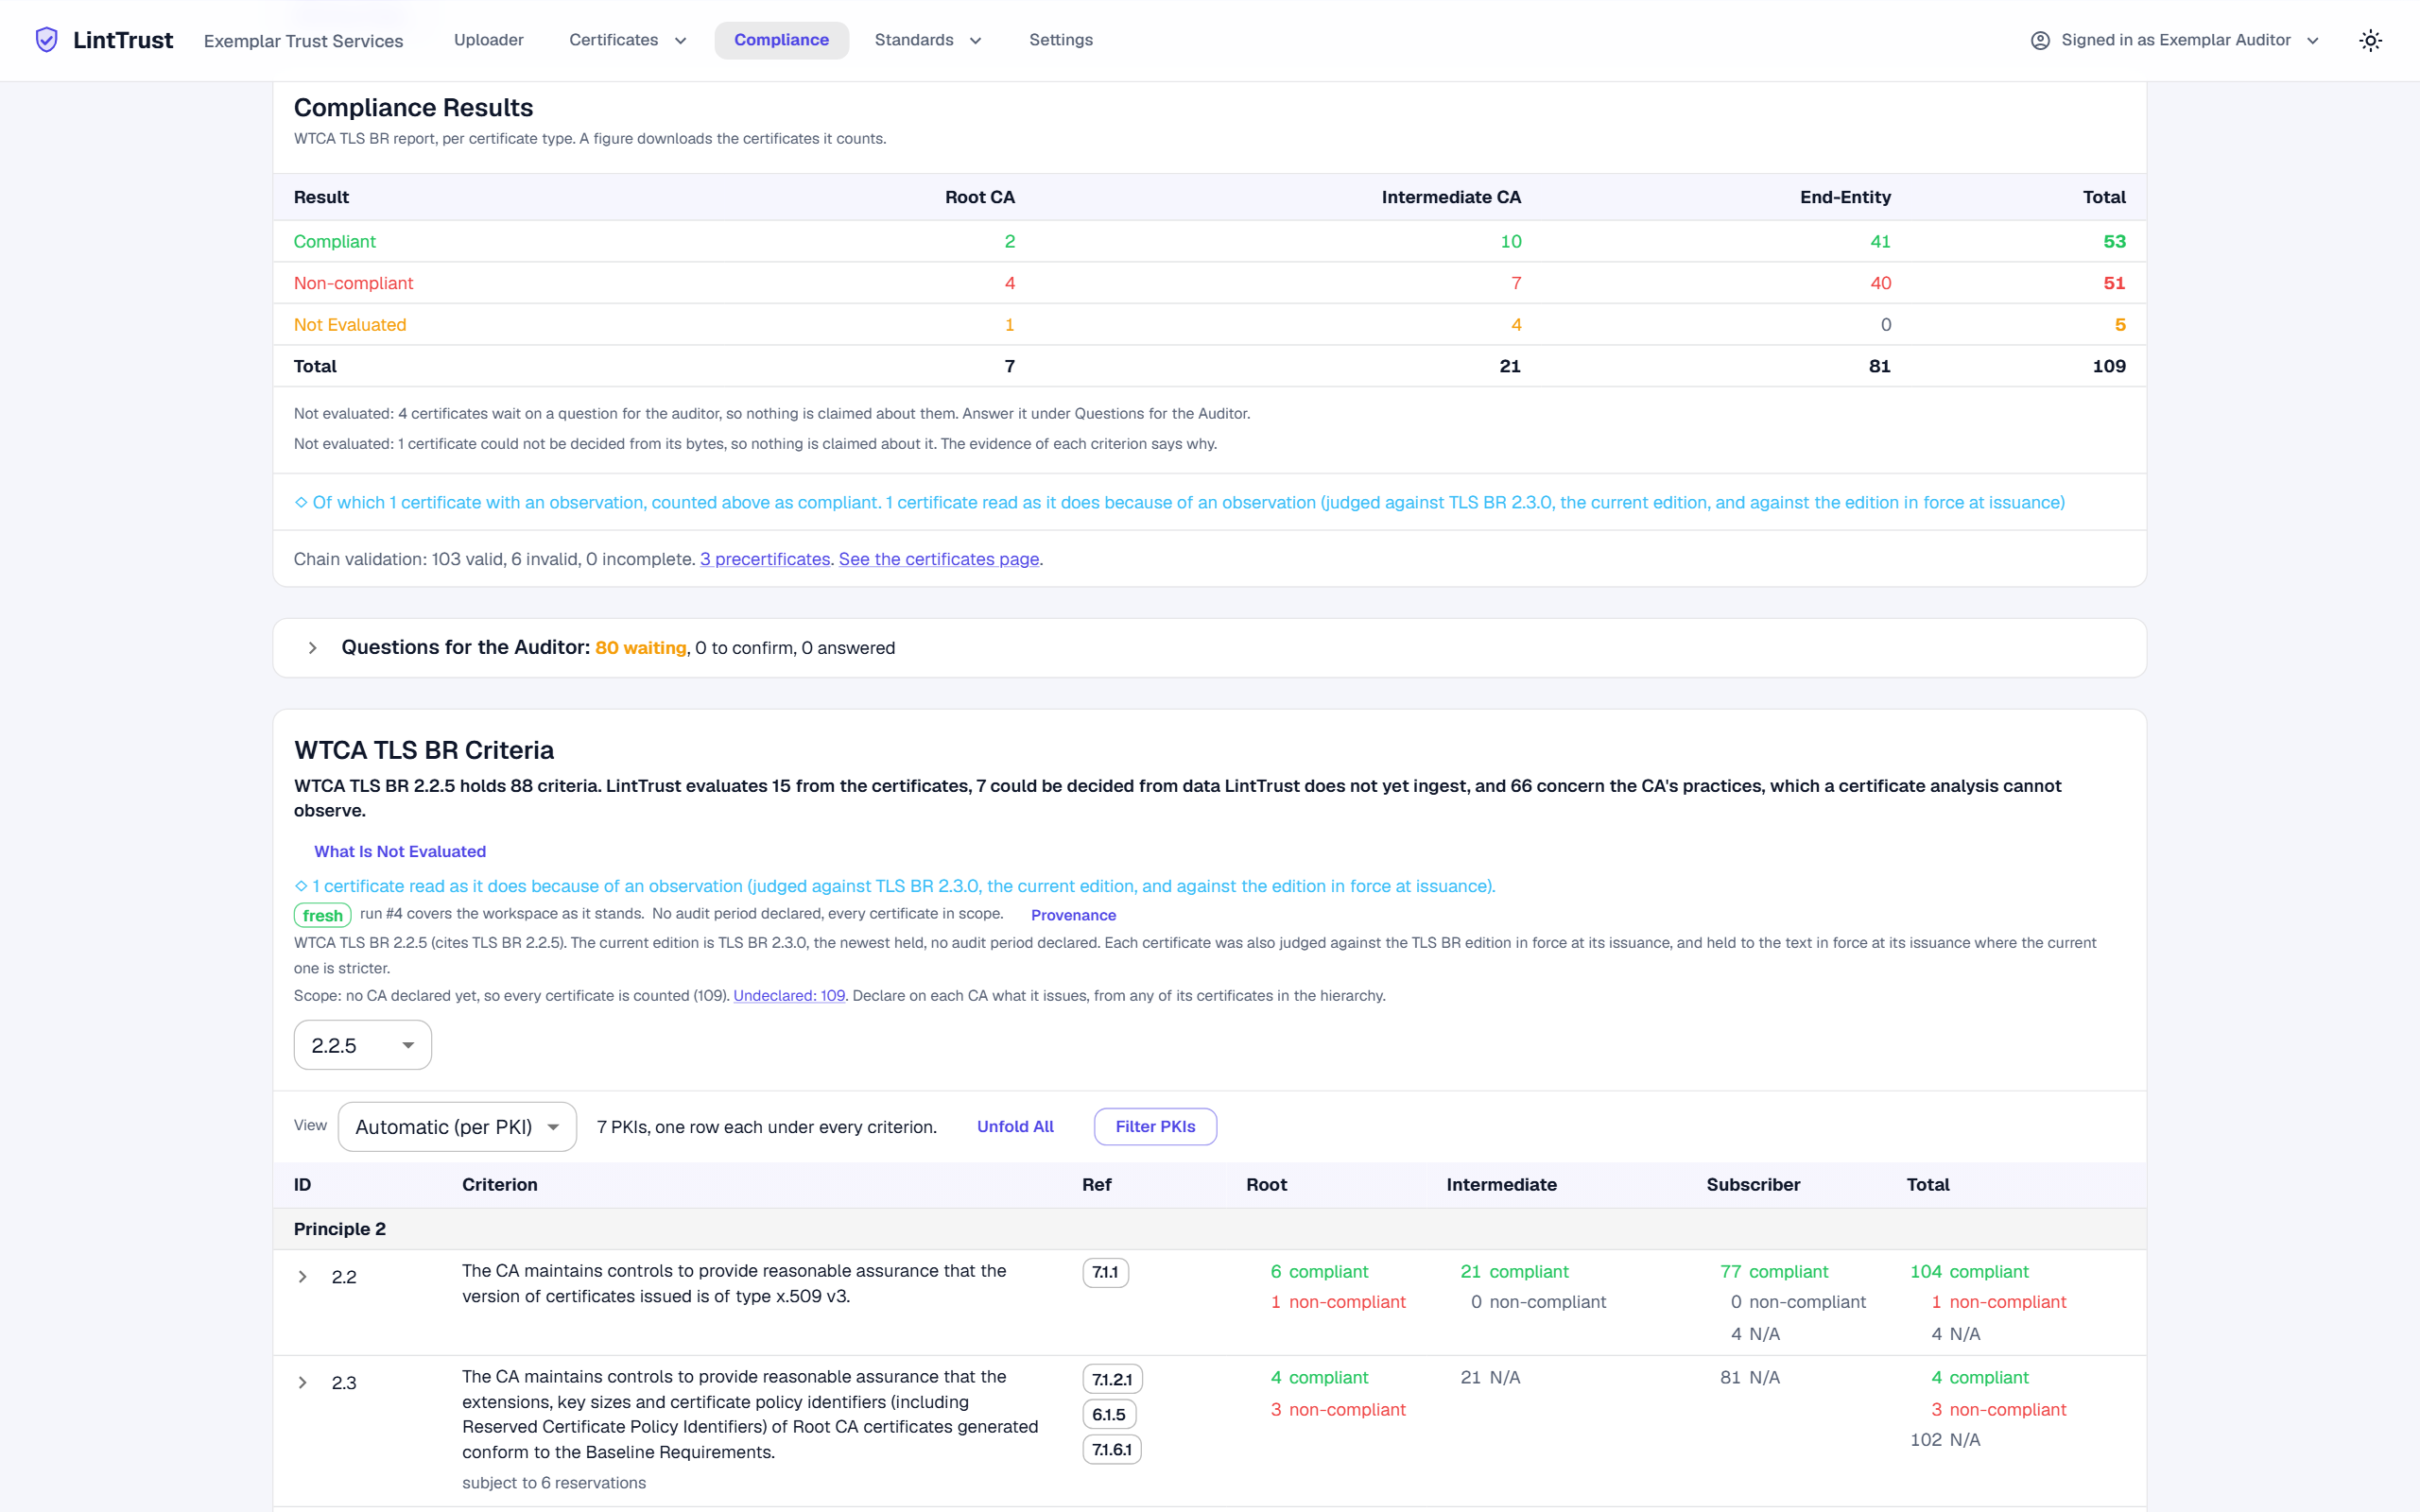
TLS Baseline Requirements 的十九个版本,从 2.1.2 到 2.3.0。2025 年 3 月签发的证书依据 2025 年 3 月的版本判定,并再依据您的审计期间结束时有效的版本判定一次。两项判定均予显示,并标明其中较晚制定的规则。
每项准则,附其证据。
判定按 WebTrust 准则分组,而非按检查工具的规则分组。每项准则下列出通过的证书、未通过的证书,并针对每个未通过项列出 Baseline Requirements 条款、所发现的值和所要求的值。从汇总到字节只需点击两次。
审计师的评价,单独记录。
当审计师认定某个未通过项不具重大性,或认定其符合但附有观察事项时,该评价连同其依据一并记录,予以标记、单独计数,并打印在工作底稿中。LintTrust 从不自行更改判定。
检查工具做不到的事
对照 Baseline Requirements 原文,针对相同证书与 zlint 和 pkilint 进行的独立比较:
- 检查工具无法发现的二十五个不符合项,因为相应检查需要签发者的密钥、证书声明的类型,或是没有任何检查工具实现的条款。
- 检查工具产生的二十个误报,其中包括 Baseline Requirements 允许而 pkilint 拒绝的十四个通配符名称。
- 一百九十五个建议项被检查工具报告为发现项。LintTrust 将
RECOMMENDED与MUST区分开来,并由审计师自主决定在整个工作区范围内采用严格解读。 - 没有任何检查工具读取的章节:根证书与交叉证书的有效期、CA 声明的证书模板、附日期的规则在其日期前后的适用。
工作底稿
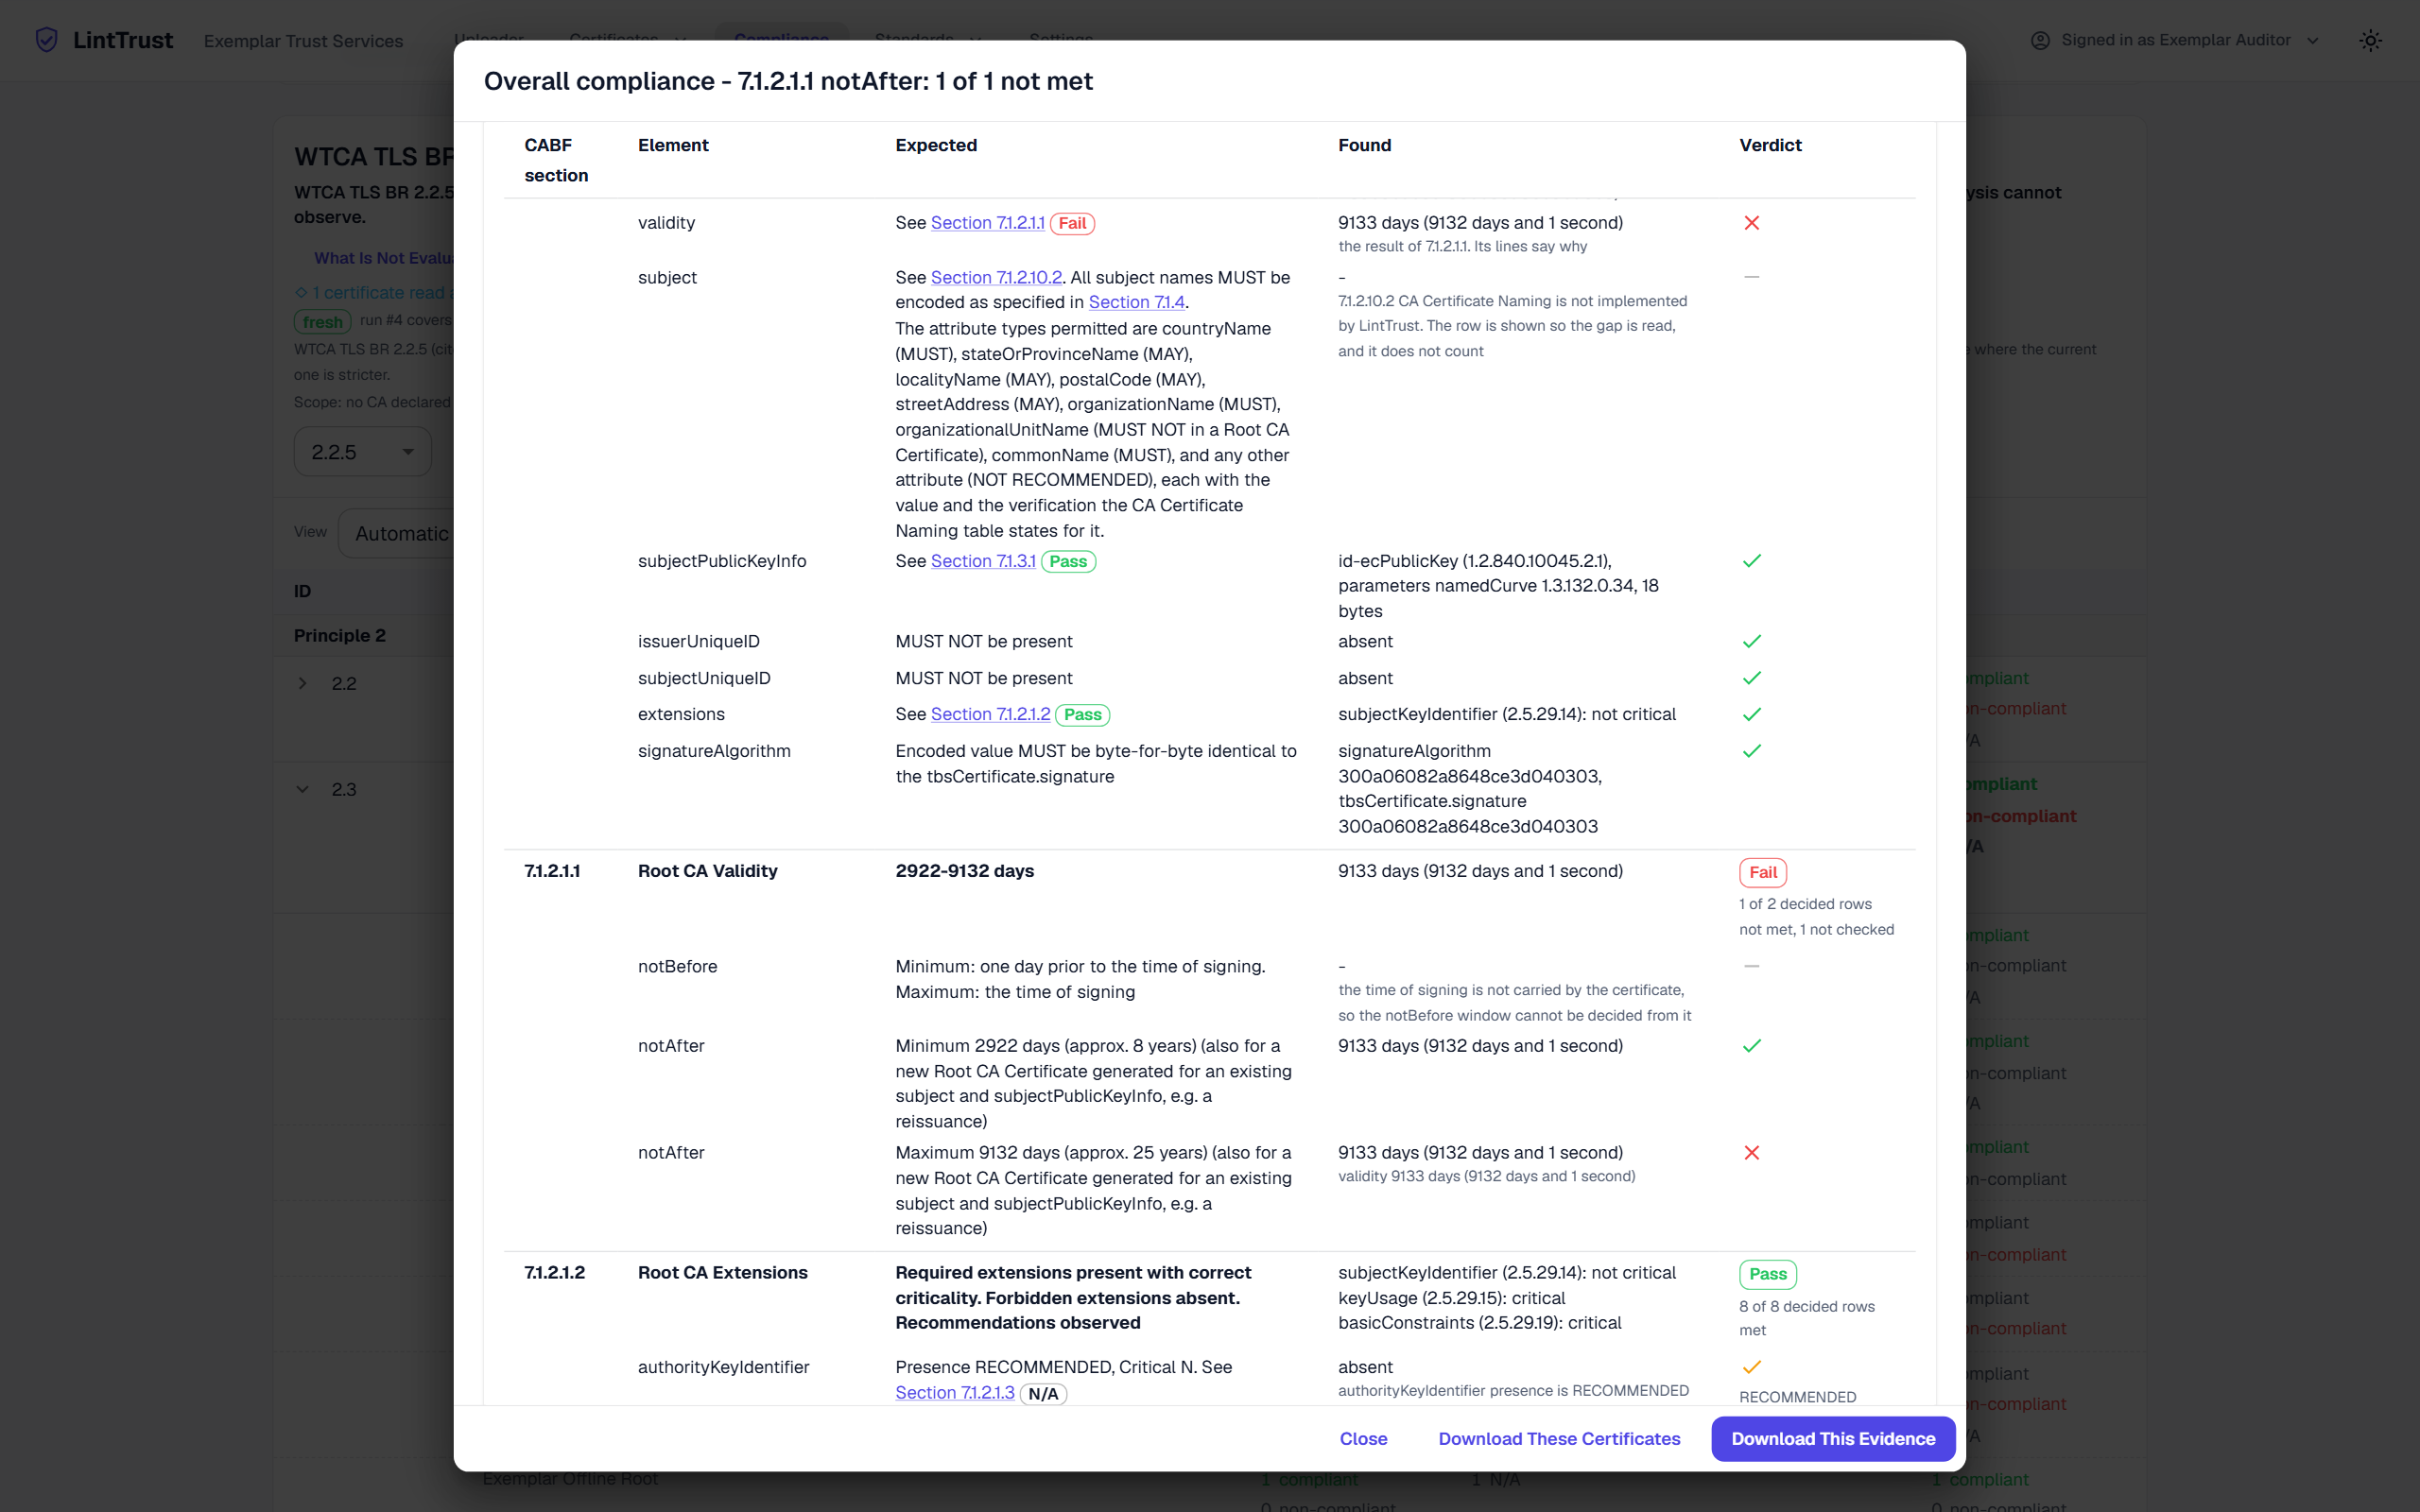
每个审计项目一份工作底稿:审计期间、所适用的版本、按准则列示的判定、按证书列示的证据、等待审计师处理的问题、附依据的评价,以及单独列出的关于建议项的观察事项。提供 PDF 和 Word 格式,支持证书中出现的任何文字。一个工作区可容纳一万张证书,旁边是以 CCADB 数据初始化的 CA 证书库。
适用对象
审计机构。
减少人工对照 Baseline Requirements 的时间,每个审计项目采用相同的解读,并在审计意见背后留有准则层级的证据链。
证书认证机构。
以您自己的样本进行季度自查,在审计师到场前进行预演,并在签发第一张证书之前依据每个版本测试新的证书模板。
常见问题
LintTrust 读取什么?
X.509 证书,可逐张读取,也可成千上万张批量读取,格式为 DER 或 PEM,以文件或 zip 压缩包形式提供。除此之外别无其他:不访问 CA 系统,不需要私钥,不需要密码。
它依据什么进行判定?
CA/Browser Forum 的 TLS Baseline Requirements,从 2.1.2 到 2.3.0 共十九个版本,以及引用这些版本的 WebTrust for CAs TLS 准则。每张证书依据其签发时有效的版本判定,并依据审计期间结束时有效的版本判定。
LintTrust 是否出具审计意见?
否。它逐条陈述证书所显示的内容,并在其判定旁记录审计师本人的评价。审计意见与签字仍归审计师。
它与 zlint 或 pkilint 有何不同?
检查工具针对每张证书返回若干行结果。LintTrust 在整个证书总体范围内按 WebTrust 准则对判定分组,将建议项与要求项区分开来,依据当时有效的版本进行判定,读取独立的检查工具无法读取的内容(签发者的密钥、证书链、声明的证书模板),并编写工作底稿。本页面载有针对相同证书进行的独立比较。
有哪些事项它无法判定?
证书本身未载明的内容:CA 是否验证了某个名称,序列号是否来自随机数生成器,某个组织是否为关联方。相应各行会注明这一点,由审计师以其本人名义、附上依据作答一次。
它在哪里运行?
在 LintTrust 位于欧盟的服务器上运行,每位客户一个隔离的实例,通过 TLS 以账户和第二重验证因素访问。您无需在本地安装任何内容。
它产出什么?
每个审计项目一份工作底稿(PDF 和 Word 格式,采用证书中出现的文字)、按证书列示的证据,以及打包为 zip 的证书本身,供归入审计档案。CA 会收到一份按严重程度列示发现项并附建议采取的措施的报告。
谁能看到我的数据,包括 LintTrust 在内?
您的实例归您所有:其数据库、文件和备份与其他任何客户的均相互隔离,并进行静态加密。LintTrust 员工对其没有常设访问权限。运维人员仅在您提出书面请求时才会为提供支持而登录,每次登录均记入您实例的日志,供您查阅。您可以随时导出全部数据并删除全部数据,并收到删除的书面确认。
演示时我应带哪些证书?
无需携带:演示在专门为此构建的虚构 PKI 上运行。如您更希望看到自己的证书被判定,请提前一天发送样本,届时将为您展示。
费用如何?
按组织收取年度许可费,依所使用的参照标准和证书数量而定。请申请演示并索取报价。
是否会支持其他参照标准?
会,即将推出:EV Guidelines、S/MIME 与 Code Signing Baseline Requirements,以及引用它们的 WebTrust 准则,基于同一引擎。每项均作为一个模块单独授权,因此仅签发 TLS 证书的 CA 只需为 TLS 付费。
我如何知道判定是正确的?
每项判定都注明其适用的条款和所读取的值,因此可以人工核对。Baseline Requirements 的各个版本取自 CA/Browser Forum 自己的代码仓库,按提交逐一获取。一个由 108 张证书组成的虚构 PKI,每张证书对应一条规则,在任何运行之前依据原文编写,在每次发布时都会接受判定,针对 zlint 和 pkilint 的独立核对结果也发布在本页面。
我的数据托管在哪里?
在欧盟境内的法国,由 LintTrust 运营的服务器上,每位客户一个隔离的实例。每份合同均包含依据 GDPR 签订的数据处理协议,无论客户所在的司法辖区为何。
申请演示
基于虚构的 PKI,或您提前一天发送的样本,进行三十分钟演示。
谢谢。我们将在两个工作日内与您联系。
您的申请未能发送。请发送邮件至 contact@linttrust.com。