LintTrust
인증서 자체를 바탕으로 작성한, WebTrust 감사의견의 근거가 되는 감사조서.
LintTrust는 CA(인증기관)의 인증서를 읽고, 각 인증서를 발급 당시와 감사 대상 기간 종료 시점에 시행 중인 CA/Browser Forum Baseline Requirements에 비추어 판정하며, WebTrust 기준별로 감사조서를 작성합니다. 감사조서에는 증거, 감사인만이 답할 수 있는 질문, 그리고 판정 옆에 감사인 자신의 평가가 함께 담깁니다. LintTrust는 사실을 기술합니다. 판단과 서명은 여전히 귀하의 몫입니다.
주요 기능
모든 인증서, 알맞은 버전에 비추어.
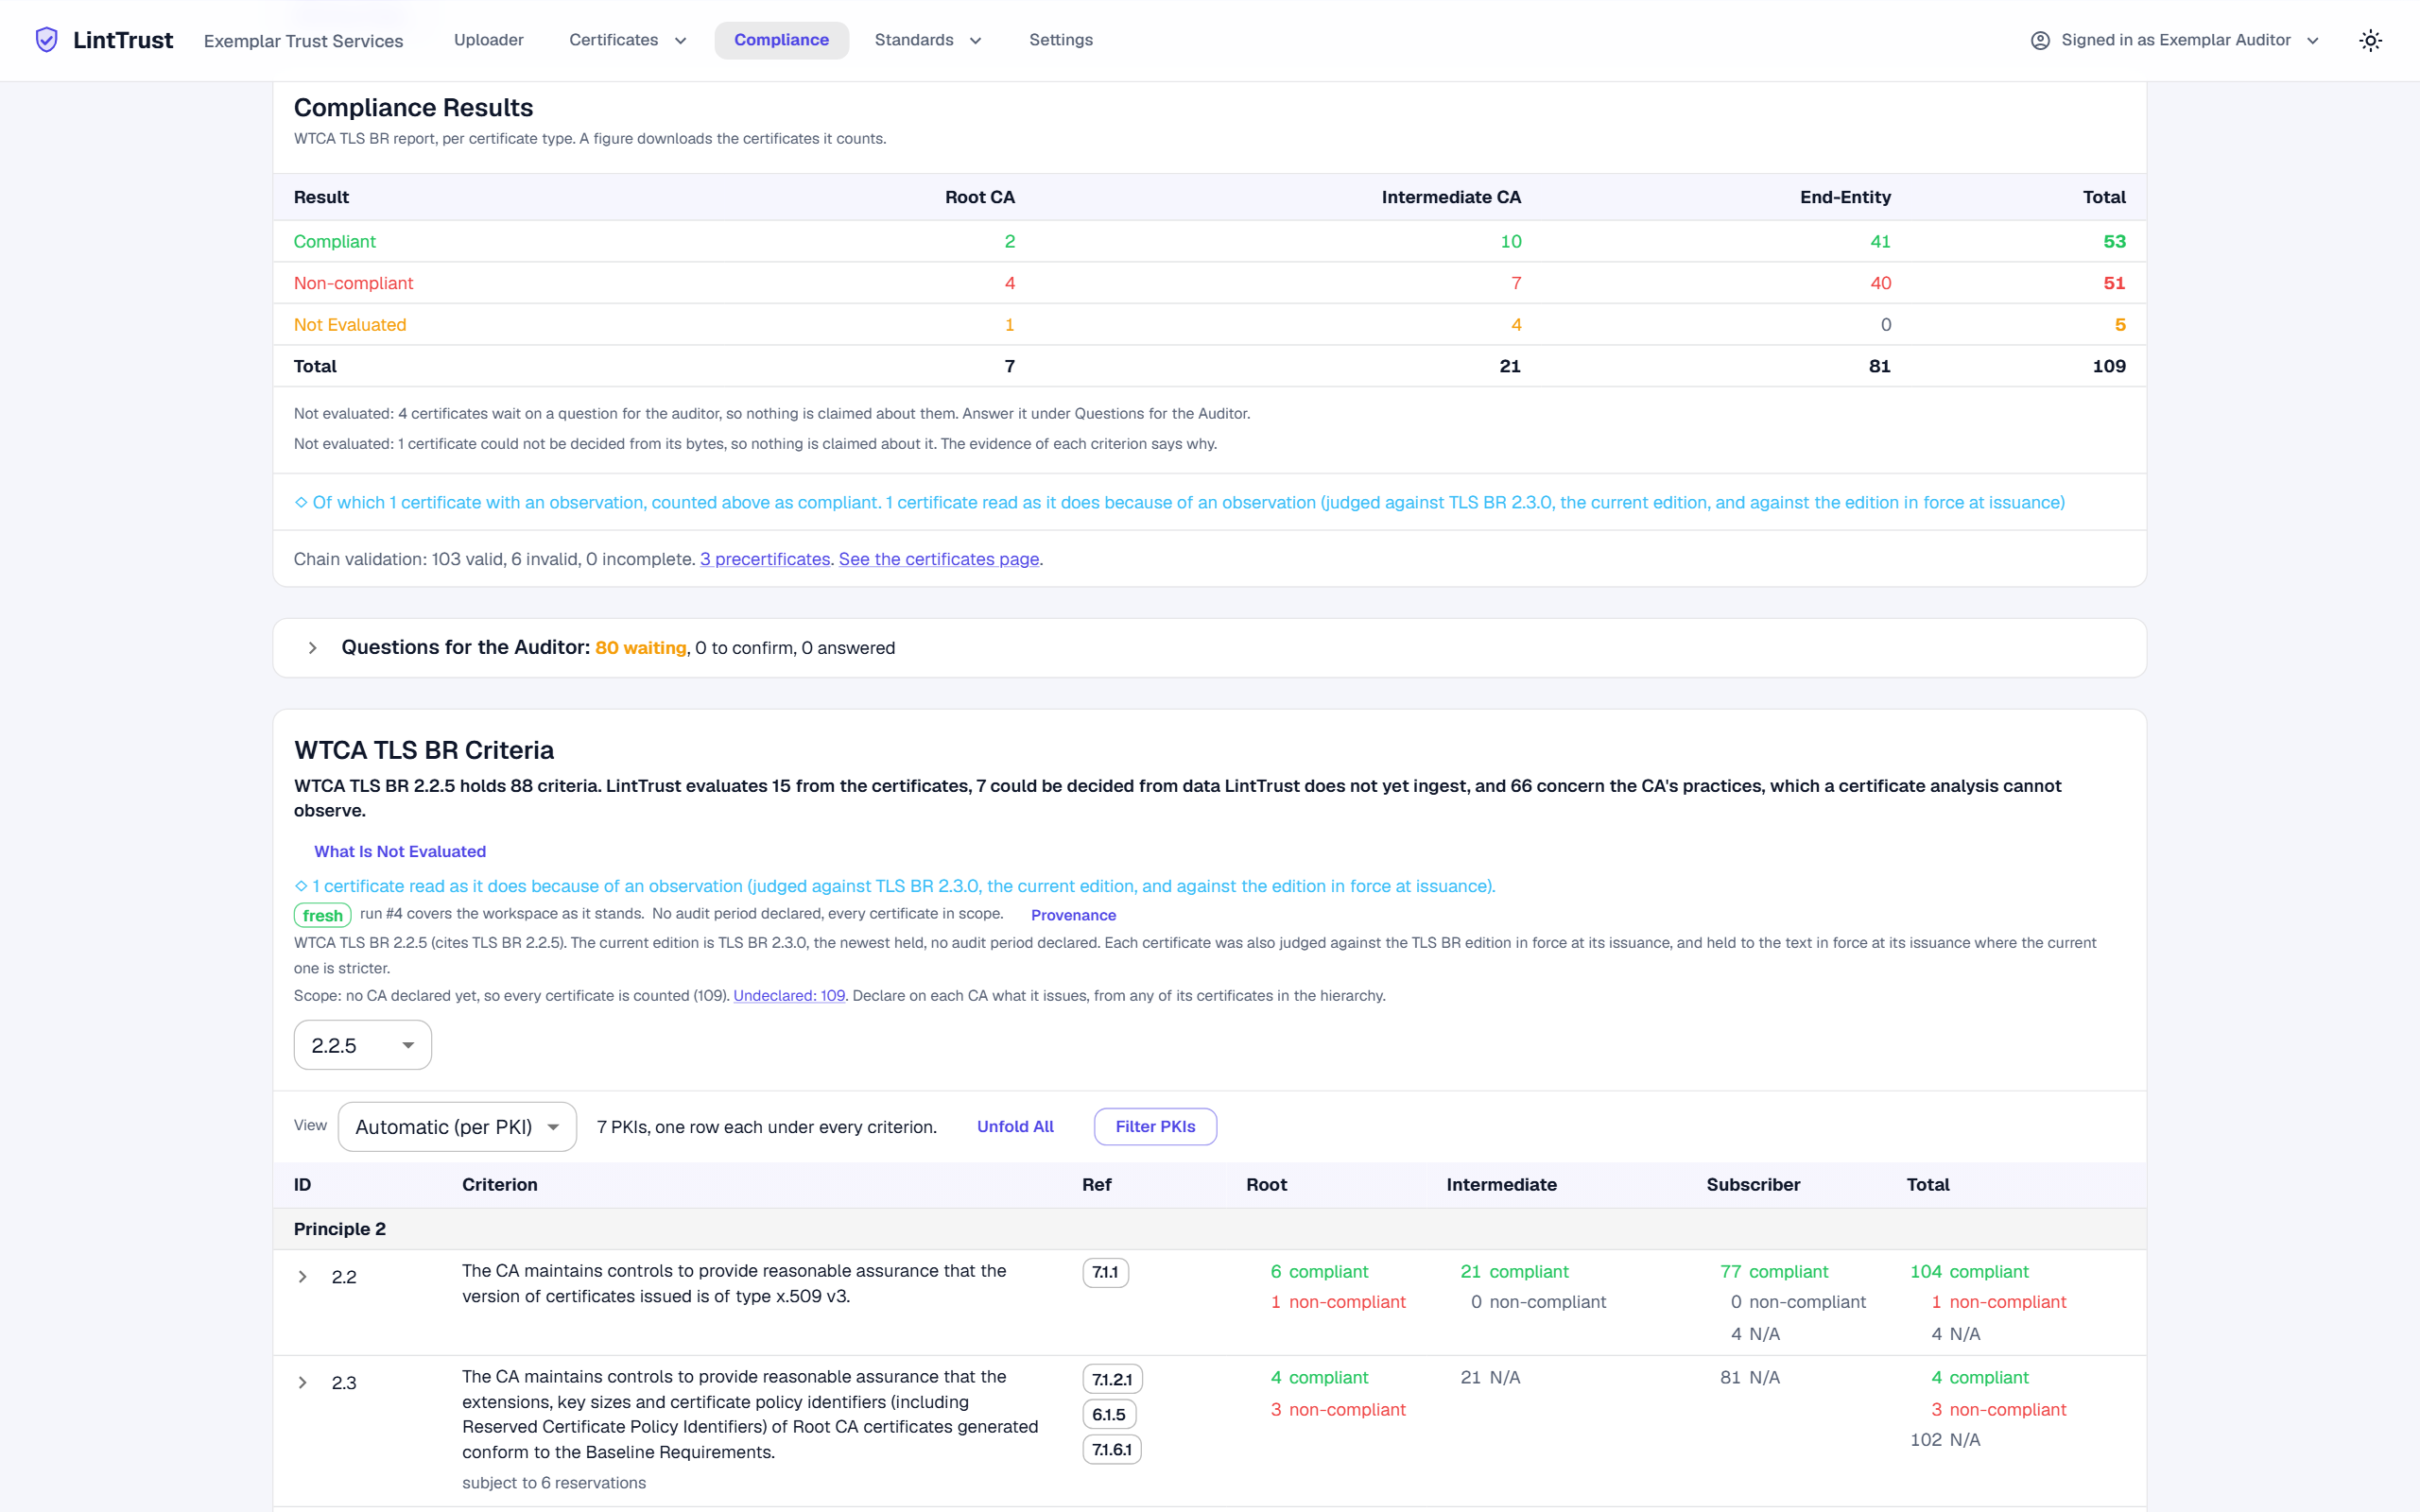
2.1.2부터 2.3.0까지 TLS Baseline Requirements의 19개 버전. 2025년 3월에 발급된 인증서는 2025년 3월 당시의 버전에 비추어 판정되고, 귀하의 감사 대상 기간 종료 시점에 시행 중인 버전에 비추어 다시 판정됩니다. 두 판정이 모두 표시되며, 나중에 작성된 규칙에는 그 사실이 명시됩니다.
모든 기준, 그 증거와 함께.
판정은 린터 규칙이 아니라 WebTrust 기준별로 묶입니다. 각 기준 아래에는 통과한 인증서, 실패한 인증서, 그리고 실패마다 해당 Baseline Requirements 조항, 발견된 값, 요구되는 값이 제시됩니다. 요약에서 바이트 단위까지 클릭 두 번.
감사인의 평가, 별도로 구분.
감사인이 실패를 중요하지 않은 것으로, 또는 관찰 사항을 동반한 준수로 판단하는 경우, 그 평가는 근거와 함께 기록되고, 표시되며, 별도로 집계되고, 감사조서에 인쇄됩니다. LintTrust는 스스로 판정을 변경하지 않습니다.
린터가 할 수 없는 일
동일한 인증서를 대상으로 zlint 및 pkilint와 독립적으로 비교하고 Baseline Requirements 원문에 비추어 검토한 결과:
- 린터가 볼 수 없었던 부적합 사항 25건이 있습니다. 해당 검사에 발급자의 키, 인증서에 선언된 유형, 또는 어떤 린터도 구현하지 않은 조항이 필요하기 때문입니다.
- 린터가 제기한 잘못된 지적 사항 20건이 있으며, 그중 14건은 Baseline Requirements가 허용하지만 pkilint가 거부하는 와일드카드 이름에 관한 것입니다.
- 린터가 지적 사항으로 보고한 권고 사항 195건이 있습니다. LintTrust는
RECOMMENDED항목과MUST항목을 구분하며, 감사인이 작업 공간 전체에 걸쳐 엄격한 해석을 의도적으로 적용할 수 있게 합니다. - 어떤 린터도 읽지 않는 섹션: 루트 인증서와 교차 인증서의 유효 기간, CA가 선언한 프로파일, 시행일이 정해진 규칙의 시행일 전과 후 모두.
감사조서
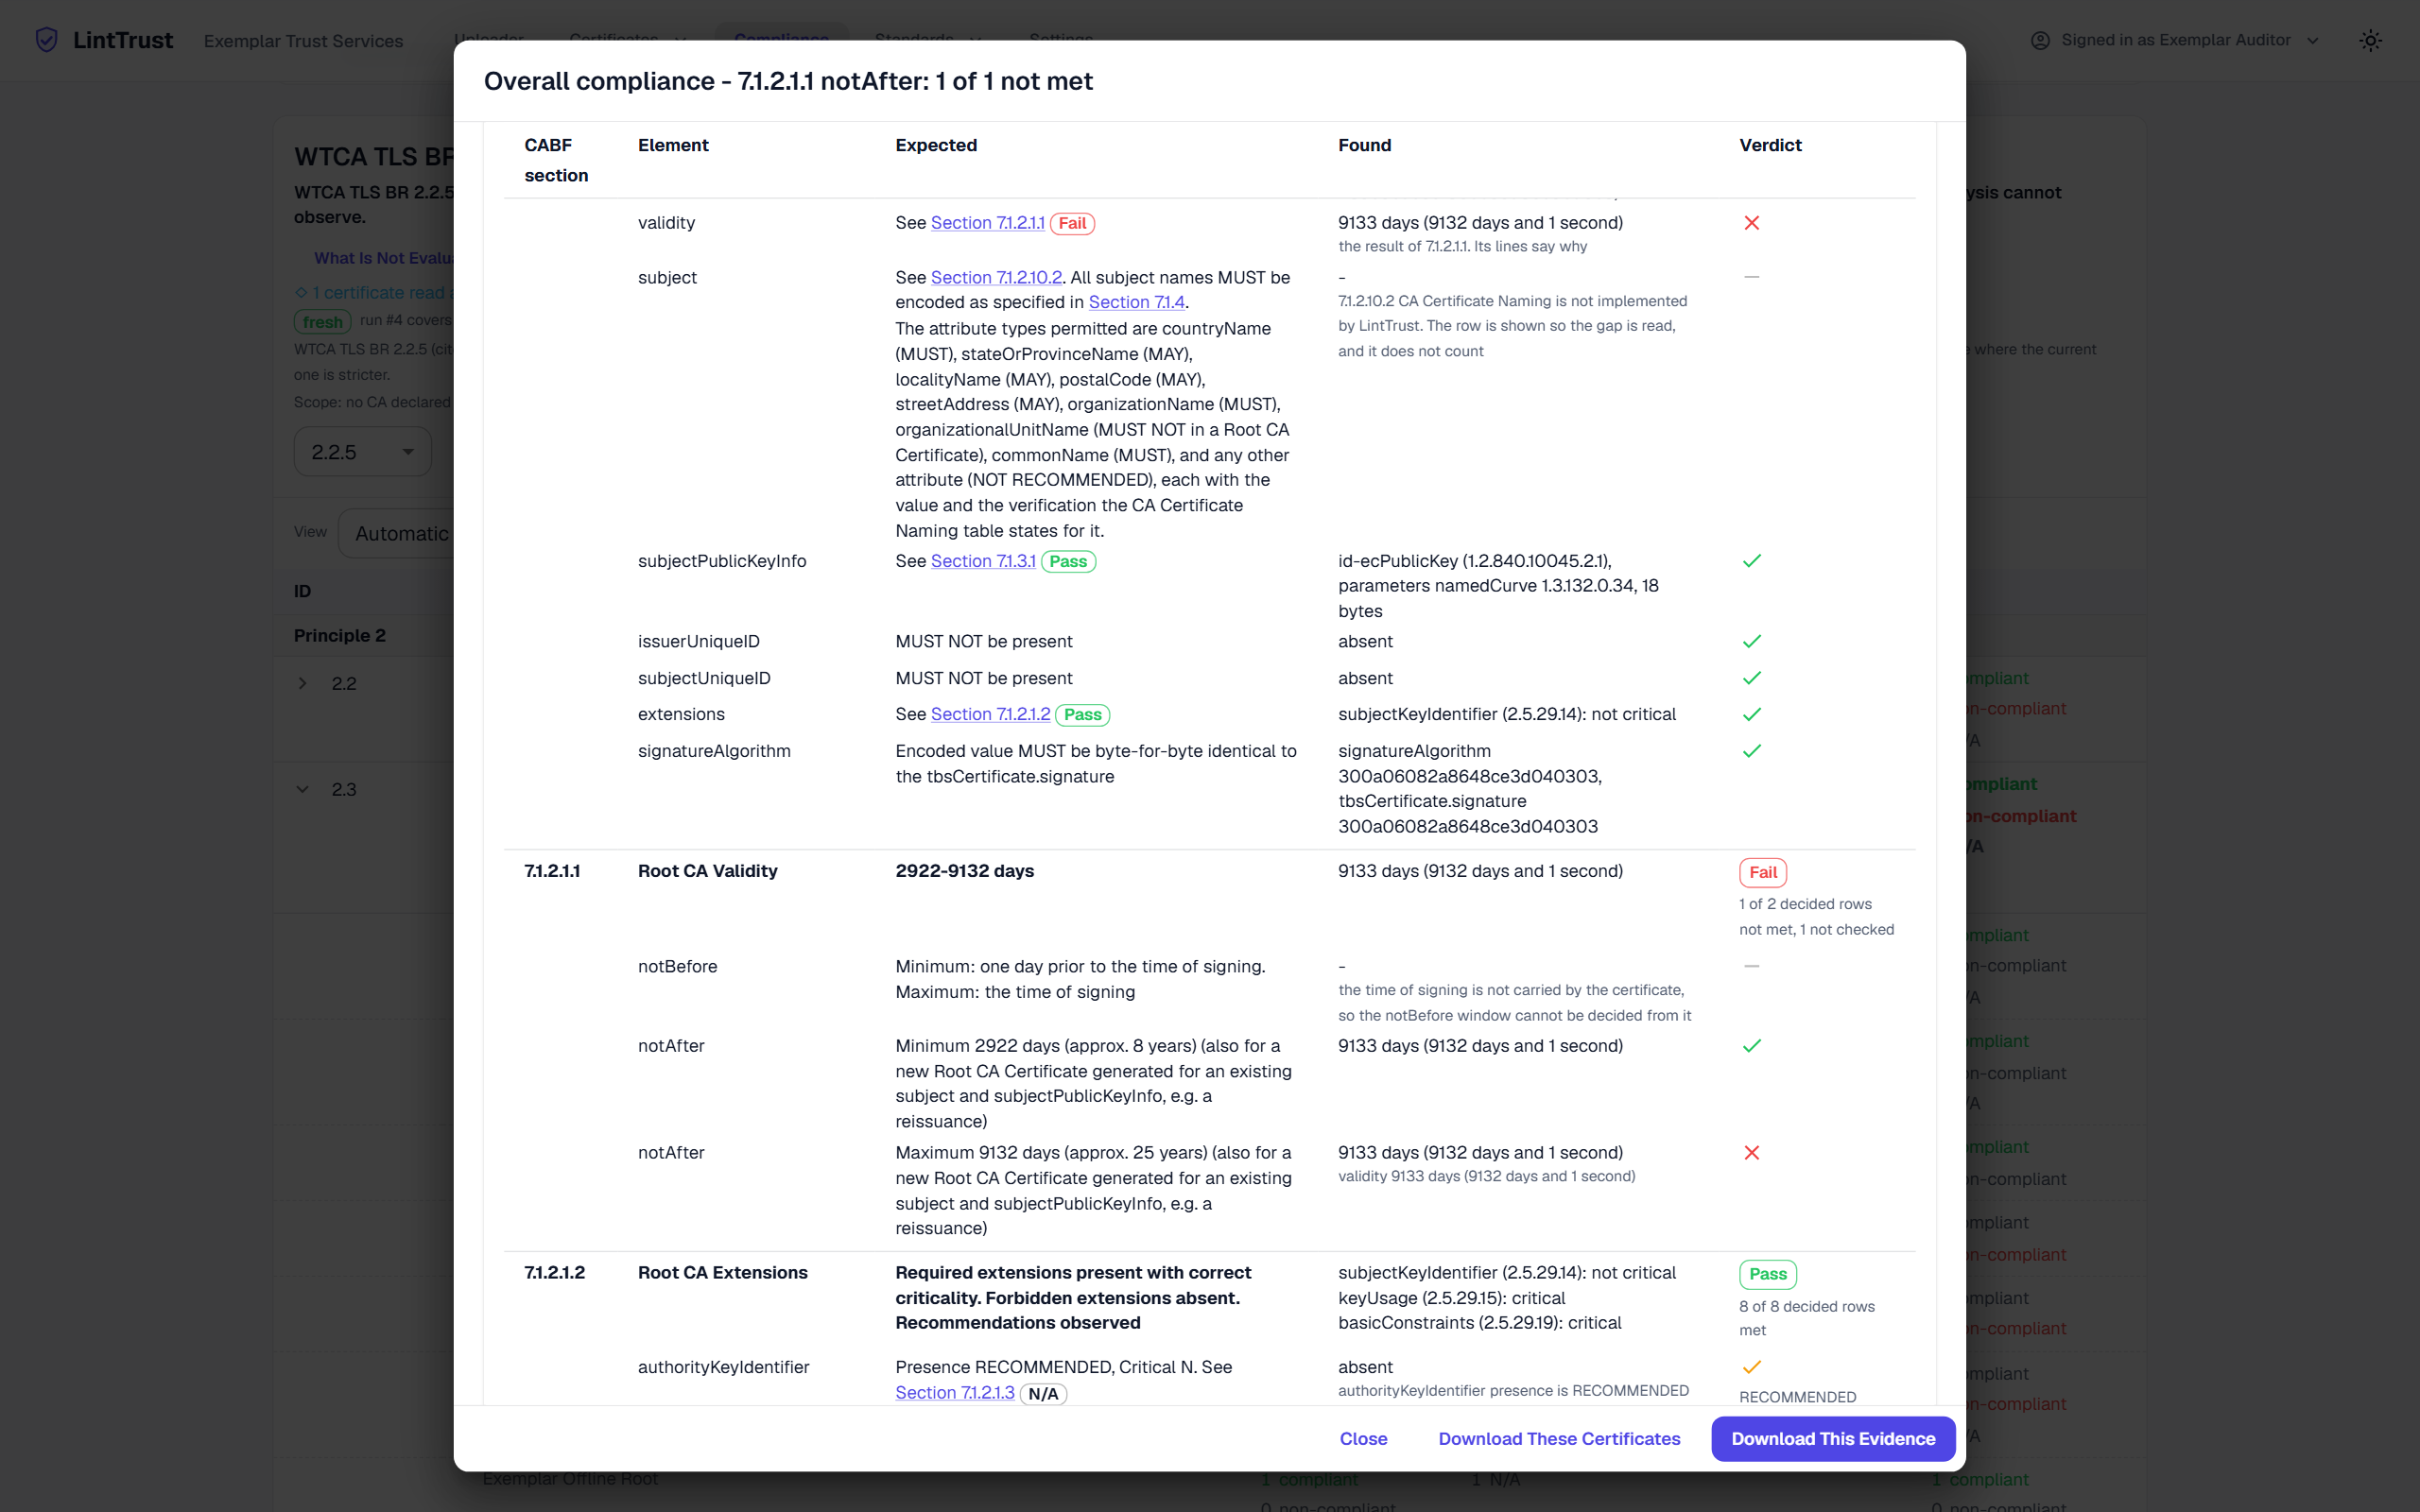
감사 업무마다 하나의 감사조서: 감사 대상 기간, 적용된 버전, 기준별 판정, 인증서별 증거, 감사인을 기다리는 질문, 근거를 갖춘 평가, 그리고 별도로 구분된 권고 사항에 대한 관찰 사항. PDF와 Word 형식이며, 인증서에 담긴 어떤 문자 체계도 지원합니다. 하나의 작업 공간에서 인증서 10,000개를 다루며, 그 옆에 CCADB 데이터로 구성한 CA 인증서 저장소가 있습니다.
이용 대상
감사법인.
Baseline Requirements를 수작업으로 대조하는 데 드는 시간 단축, 모든 업무에 동일하게 적용되는 해석, 그리고 감사의견을 뒷받침하는 기준 단위의 증거 기록.
인증기관.
자체 표본에 대한 분기별 자체 감사, 감사인 방문 전의 사전 점검, 그리고 첫 인증서를 발급하기 전에 모든 버전에 비추어 시험을 마친 새 프로파일.
자주 묻는 질문
LintTrust는 무엇을 읽습니까?
X.509 인증서를 하나씩 또는 수천 개씩, DER 또는 PEM 형식으로, 파일 또는 zip으로 읽습니다. 그 밖에는 아무것도 읽지 않습니다: CA 시스템 접근도, 개인 키도, 비밀번호도 필요하지 않습니다.
무엇에 비추어 판정합니까?
CA/Browser Forum의 TLS Baseline Requirements, 즉 2.1.2부터 2.3.0까지의 19개 버전과, 이를 인용하는 WebTrust for CAs TLS 기준입니다. 각 인증서는 발급 당시 시행 중인 버전과 감사 대상 기간 종료 시점에 시행 중인 버전에 비추어 판정됩니다.
LintTrust가 감사의견을 제시합니까?
아닙니다. LintTrust는 인증서가 보여 주는 바를 조항별로 기술하고, 판정 옆에 감사인 자신의 평가를 기록합니다. 감사의견과 서명은 감사인의 몫으로 남습니다.
zlint나 pkilint와 무엇이 다릅니까?
린터는 인증서별로 결과 줄을 반환합니다. LintTrust는 모집단 전체에 걸쳐 판정을 WebTrust 기준별로 묶고, 권고 사항을 요구 사항과 구분하며, 시행 중인 버전에 따라 판정하고, 단독 린터가 읽을 수 없는 것(발급자의 키, 인증서 체인, 선언된 프로파일)을 읽으며, 감사조서를 작성합니다. 동일한 인증서를 대상으로 한 독립적인 비교를 이 페이지에서 볼 수 있습니다.
LintTrust가 판단할 수 없는 것은 무엇입니까?
인증서에 담겨 있지 않은 것입니다: CA가 이름을 검증했는지, 일련번호가 난수 생성기에서 나왔는지, 어떤 조직이 계열사인지. 해당 행에는 그 사실이 표시되며, 감사인이 근거를 갖추어 자신의 이름으로 한 번 답합니다.
어디에서 실행됩니까?
유럽연합에 있는 LintTrust의 서버에서 고객마다 분리된 인스턴스로 실행되며, 계정과 2차 인증 요소를 사용해 TLS로 접속합니다. 고객 측에는 아무것도 설치되지 않습니다.
무엇이 산출됩니까?
감사 업무마다 인증서에 담긴 문자 체계로 작성된 PDF 및 Word 형식의 감사조서, 인증서별 증거, 그리고 감사 파일용으로 zip으로 묶은 인증서 자체입니다. CA는 심각도별 발견 사항과 권고 조치를 담은 보고서를 받습니다.
LintTrust를 포함해 누가 제 데이터를 볼 수 있습니까?
인스턴스는 귀하의 것입니다: 그 데이터베이스, 파일, 백업은 다른 모든 고객의 것과 분리되어 있으며 저장 시 암호화됩니다. LintTrust 직원에게는 상시 접근 권한이 없습니다. 지원을 위한 운영자 로그인은 귀하의 서면 요청이 있을 때만 이루어지며, 모든 로그인은 귀하가 열람할 수 있는 인스턴스의 저널에 기록됩니다. 언제든지 모든 데이터를 내보내고 모두 삭제할 수 있으며, 삭제에 대한 서면 확인을 받을 수 있습니다.
데모에 어떤 인증서를 가져가야 합니까?
필요한 인증서는 없습니다: 데모는 이를 위해 구축된 가상의 PKI에서 진행됩니다. 자체 인증서가 판정되는 것을 보고 싶으시면 전날 표본을 보내 주십시오. 그 표본으로 보여 드립니다.
비용은 얼마입니까?
조직별 연간 라이선스이며, 사용하는 기준 체계와 인증서 수에 따라 정해집니다. 데모와 견적을 요청하십시오.
다른 기준 체계도 추가됩니까?
예, 곧 추가됩니다: EV Guidelines, S/MIME 및 Code Signing Baseline Requirements, 그리고 이를 인용하는 WebTrust 기준이 동일한 엔진에서 지원됩니다. 각각 모듈로 라이선스되므로, TLS 인증서만 발급하는 CA는 TLS에 대해서만 비용을 지불합니다.
판정이 올바른지 어떻게 알 수 있습니까?
모든 판정은 적용한 조항과 읽은 값을 명시하므로 수작업으로 확인할 수 있습니다. Baseline Requirements의 각 버전은 CA/Browser Forum 자체 저장소에서 커밋 단위로 가져옵니다. 규칙마다 하나씩, 어떤 실행보다도 먼저 원문을 바탕으로 작성된 108개 인증서의 가상 PKI가 매 릴리스마다 판정되며, zlint 및 pkilint와 대조한 독립적인 검사 결과가 이 페이지에 게시되어 있습니다.
제 데이터는 어디에 호스팅됩니까?
유럽연합 내 프랑스에 있는, LintTrust가 운영하는 서버에 고객마다 분리된 인스턴스로 호스팅됩니다. 고객의 관할권과 관계없이 모든 계약에는 GDPR에 따른 데이터 처리 계약이 포함됩니다.
데모 요청
가상의 PKI 또는 전날 보내 주신 표본을 대상으로 한 30분간의 시연.
감사합니다. 영업일 기준 2일 이내에 연락드리겠습니다.
요청을 보내지 못했습니다. contact@linttrust.com으로 메일을 보내 주십시오.