LintTrust
O papel de trabalho por trás de uma opinião WebTrust, escrito a partir dos próprios certificados.
O LintTrust lê os certificados de uma CA (autoridade certificadora), julga cada um deles em relação aos Baseline Requirements do CA/Browser Forum em vigor na data de sua emissão e no fim do período de auditoria, e redige o papel de trabalho por critério WebTrust, com as evidências, as perguntas que só o auditor pode responder e a apreciação do próprio auditor ao lado dos vereditos. Ele relata fatos. O julgamento e a assinatura continuam com você.
O que faz
Cada certificado, em relação à edição correta.
Dezenove edições dos TLS Baseline Requirements, da 2.1.2 à 2.3.0. Um certificado emitido em março de 2025 é julgado em relação à edição de março de 2025 e, novamente, em relação à edição em vigor no fim do seu período. Os dois vereditos são exibidos, e a regra escrita posteriormente é identificada como tal.
Cada critério, com suas evidências.
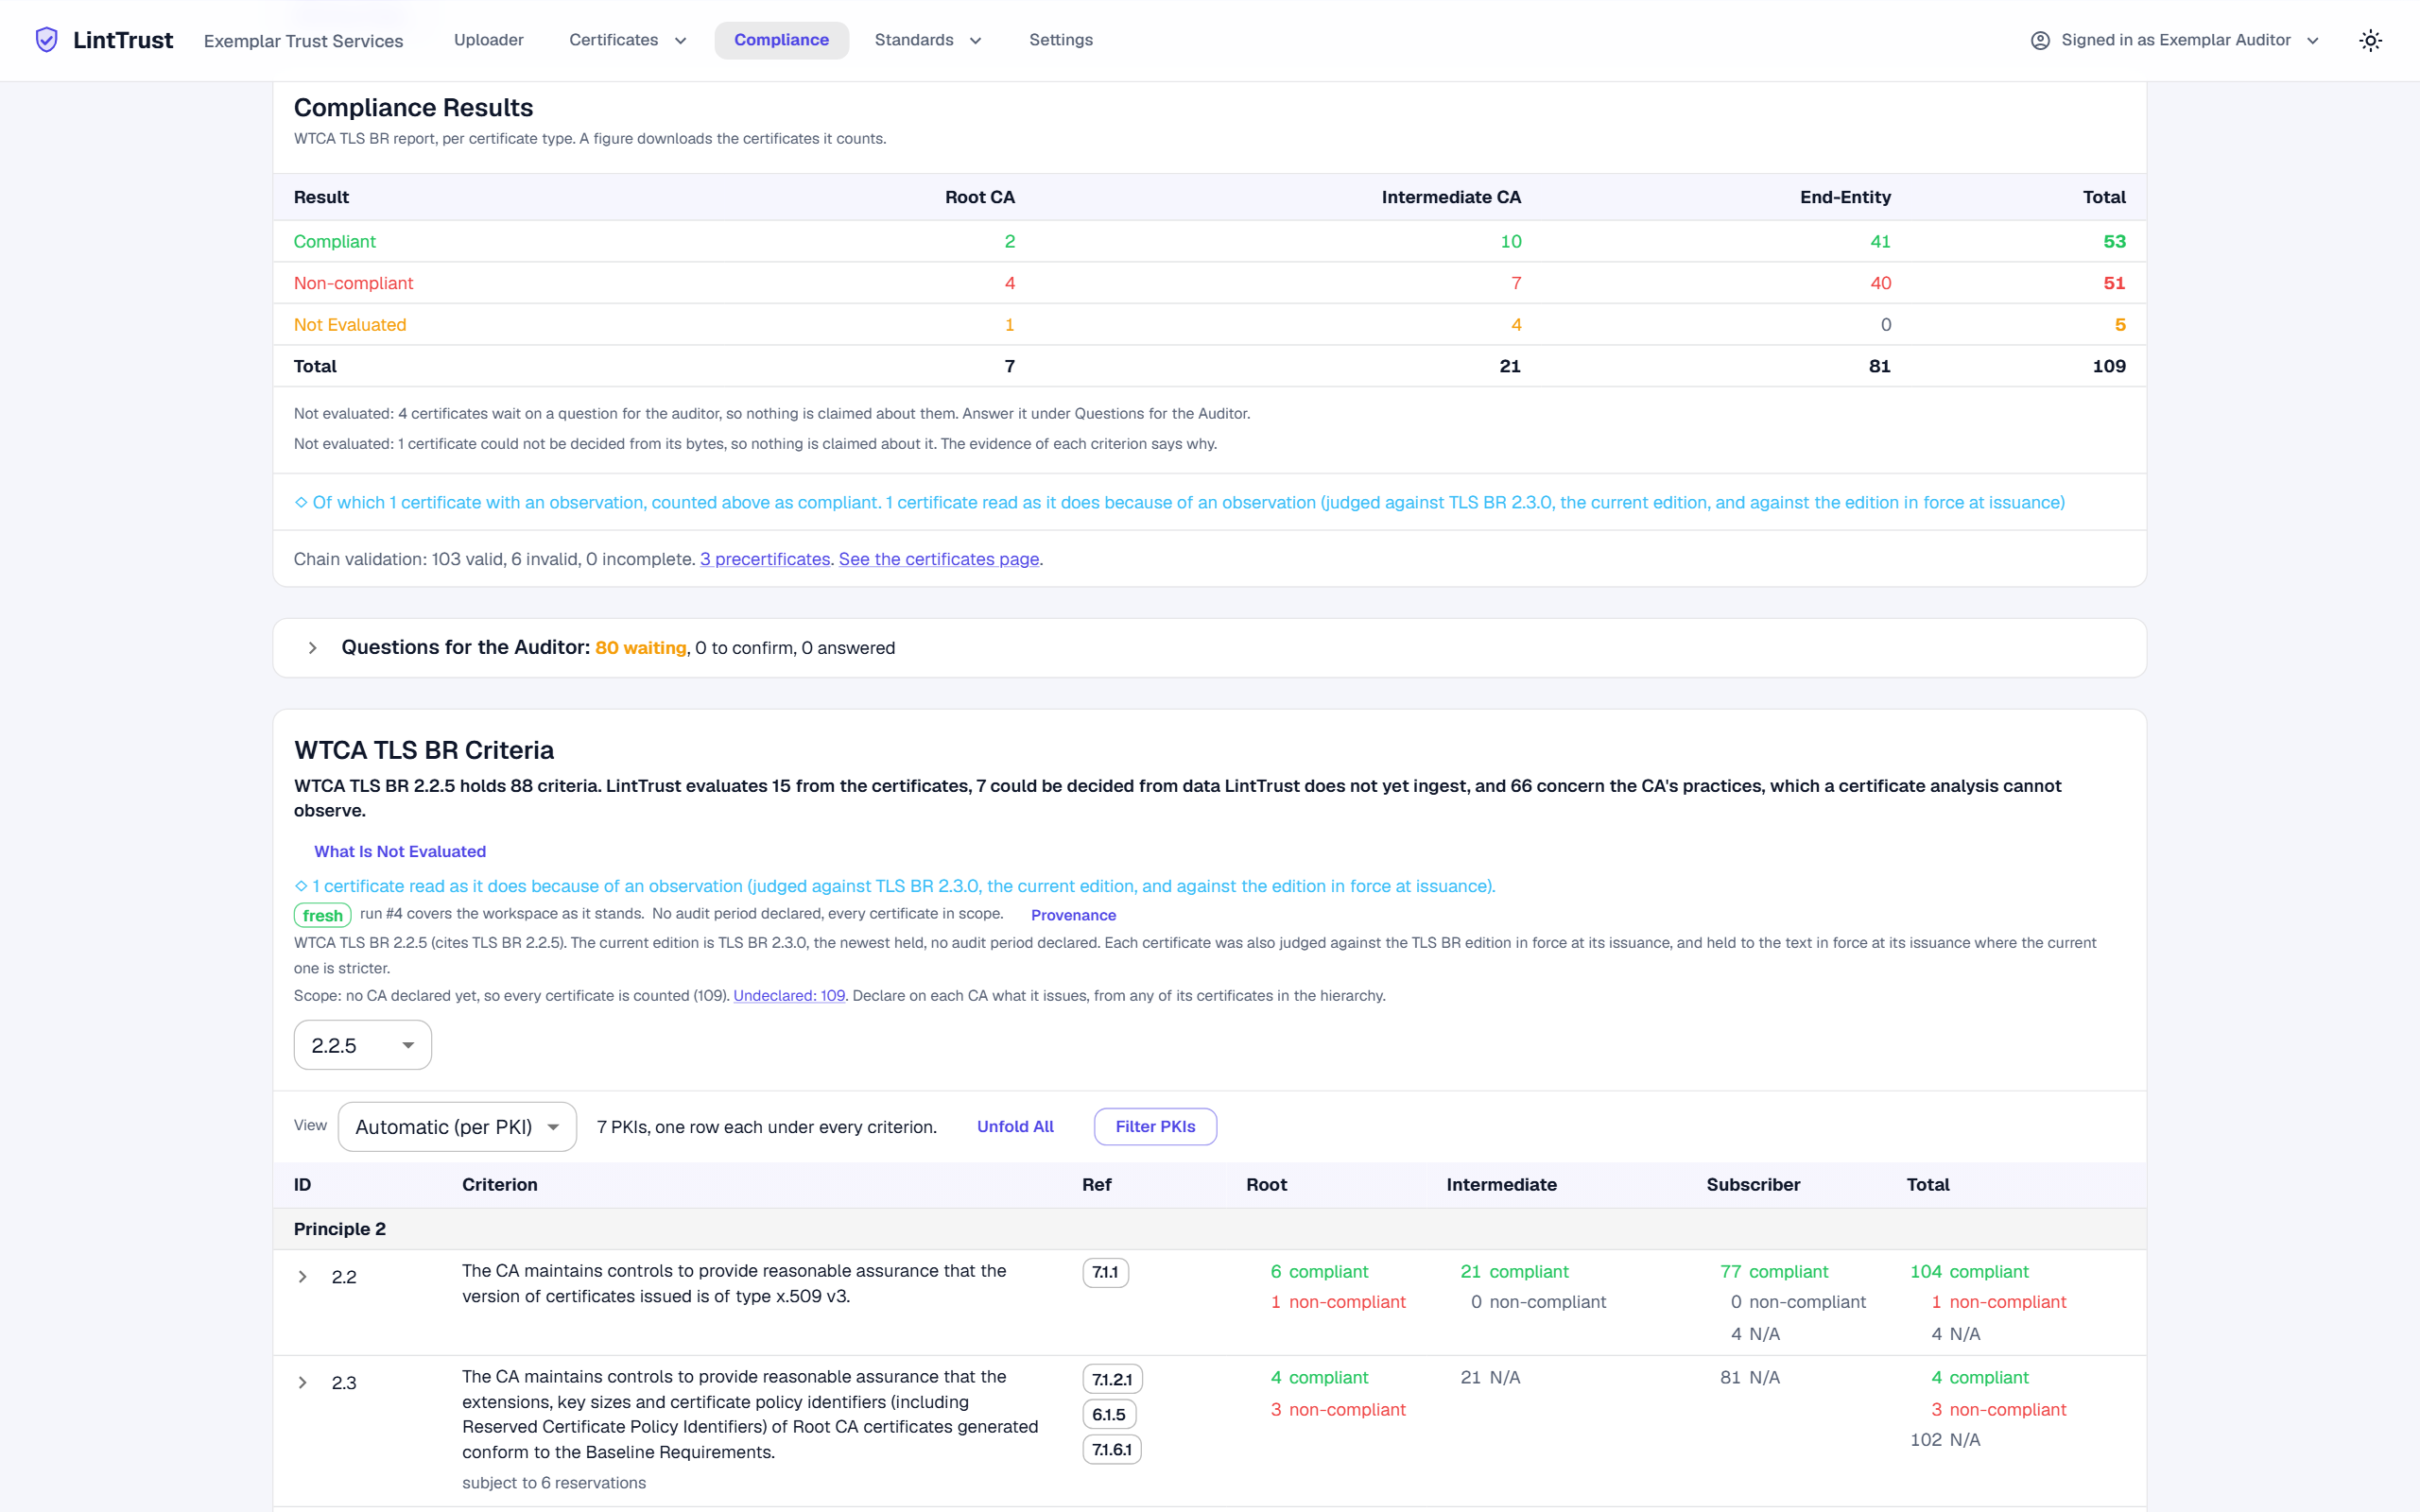
Os vereditos são agrupados por critério WebTrust, não por regra de linter. Sob cada critério, os certificados que passam, os certificados que falham e, para cada falha, a cláusula dos Baseline Requirements, o valor encontrado e o valor exigido. Dois cliques do resumo até o byte.
A apreciação do auditor, mantida à parte.
Quando o auditor julga uma falha não relevante, ou conforme com uma observação, a apreciação é registrada com seu fundamento, marcada, contada à parte e impressa no papel de trabalho. O LintTrust nunca altera um veredito por conta própria.
O que um linter não consegue fazer
Uma comparação independente com o zlint e o pkilint sobre os mesmos certificados, lida à luz do texto dos Baseline Requirements:
- Vinte e cinco não conformidades que os linters não conseguiram ver, porque a verificação exige a chave do emissor, o tipo declarado do certificado ou uma cláusula que nenhum linter implementa.
- Vinte falsas constatações apontadas pelos linters, entre elas quatorze nomes curinga que os Baseline Requirements permitem e que o pkilint rejeita.
- Cento e noventa e cinco recomendações relatadas como constatações pelos linters. O LintTrust mantém um
RECOMMENDEDseparado de umMUSTe permite que o auditor aplique deliberadamente a leitura estrita, em todo o espaço de trabalho. - Seções que nenhum linter lê: a validade dos certificados raiz e dos certificados cruzados, o perfil declarado da CA, as regras datadas, antes e depois da data de cada uma.
O papel de trabalho
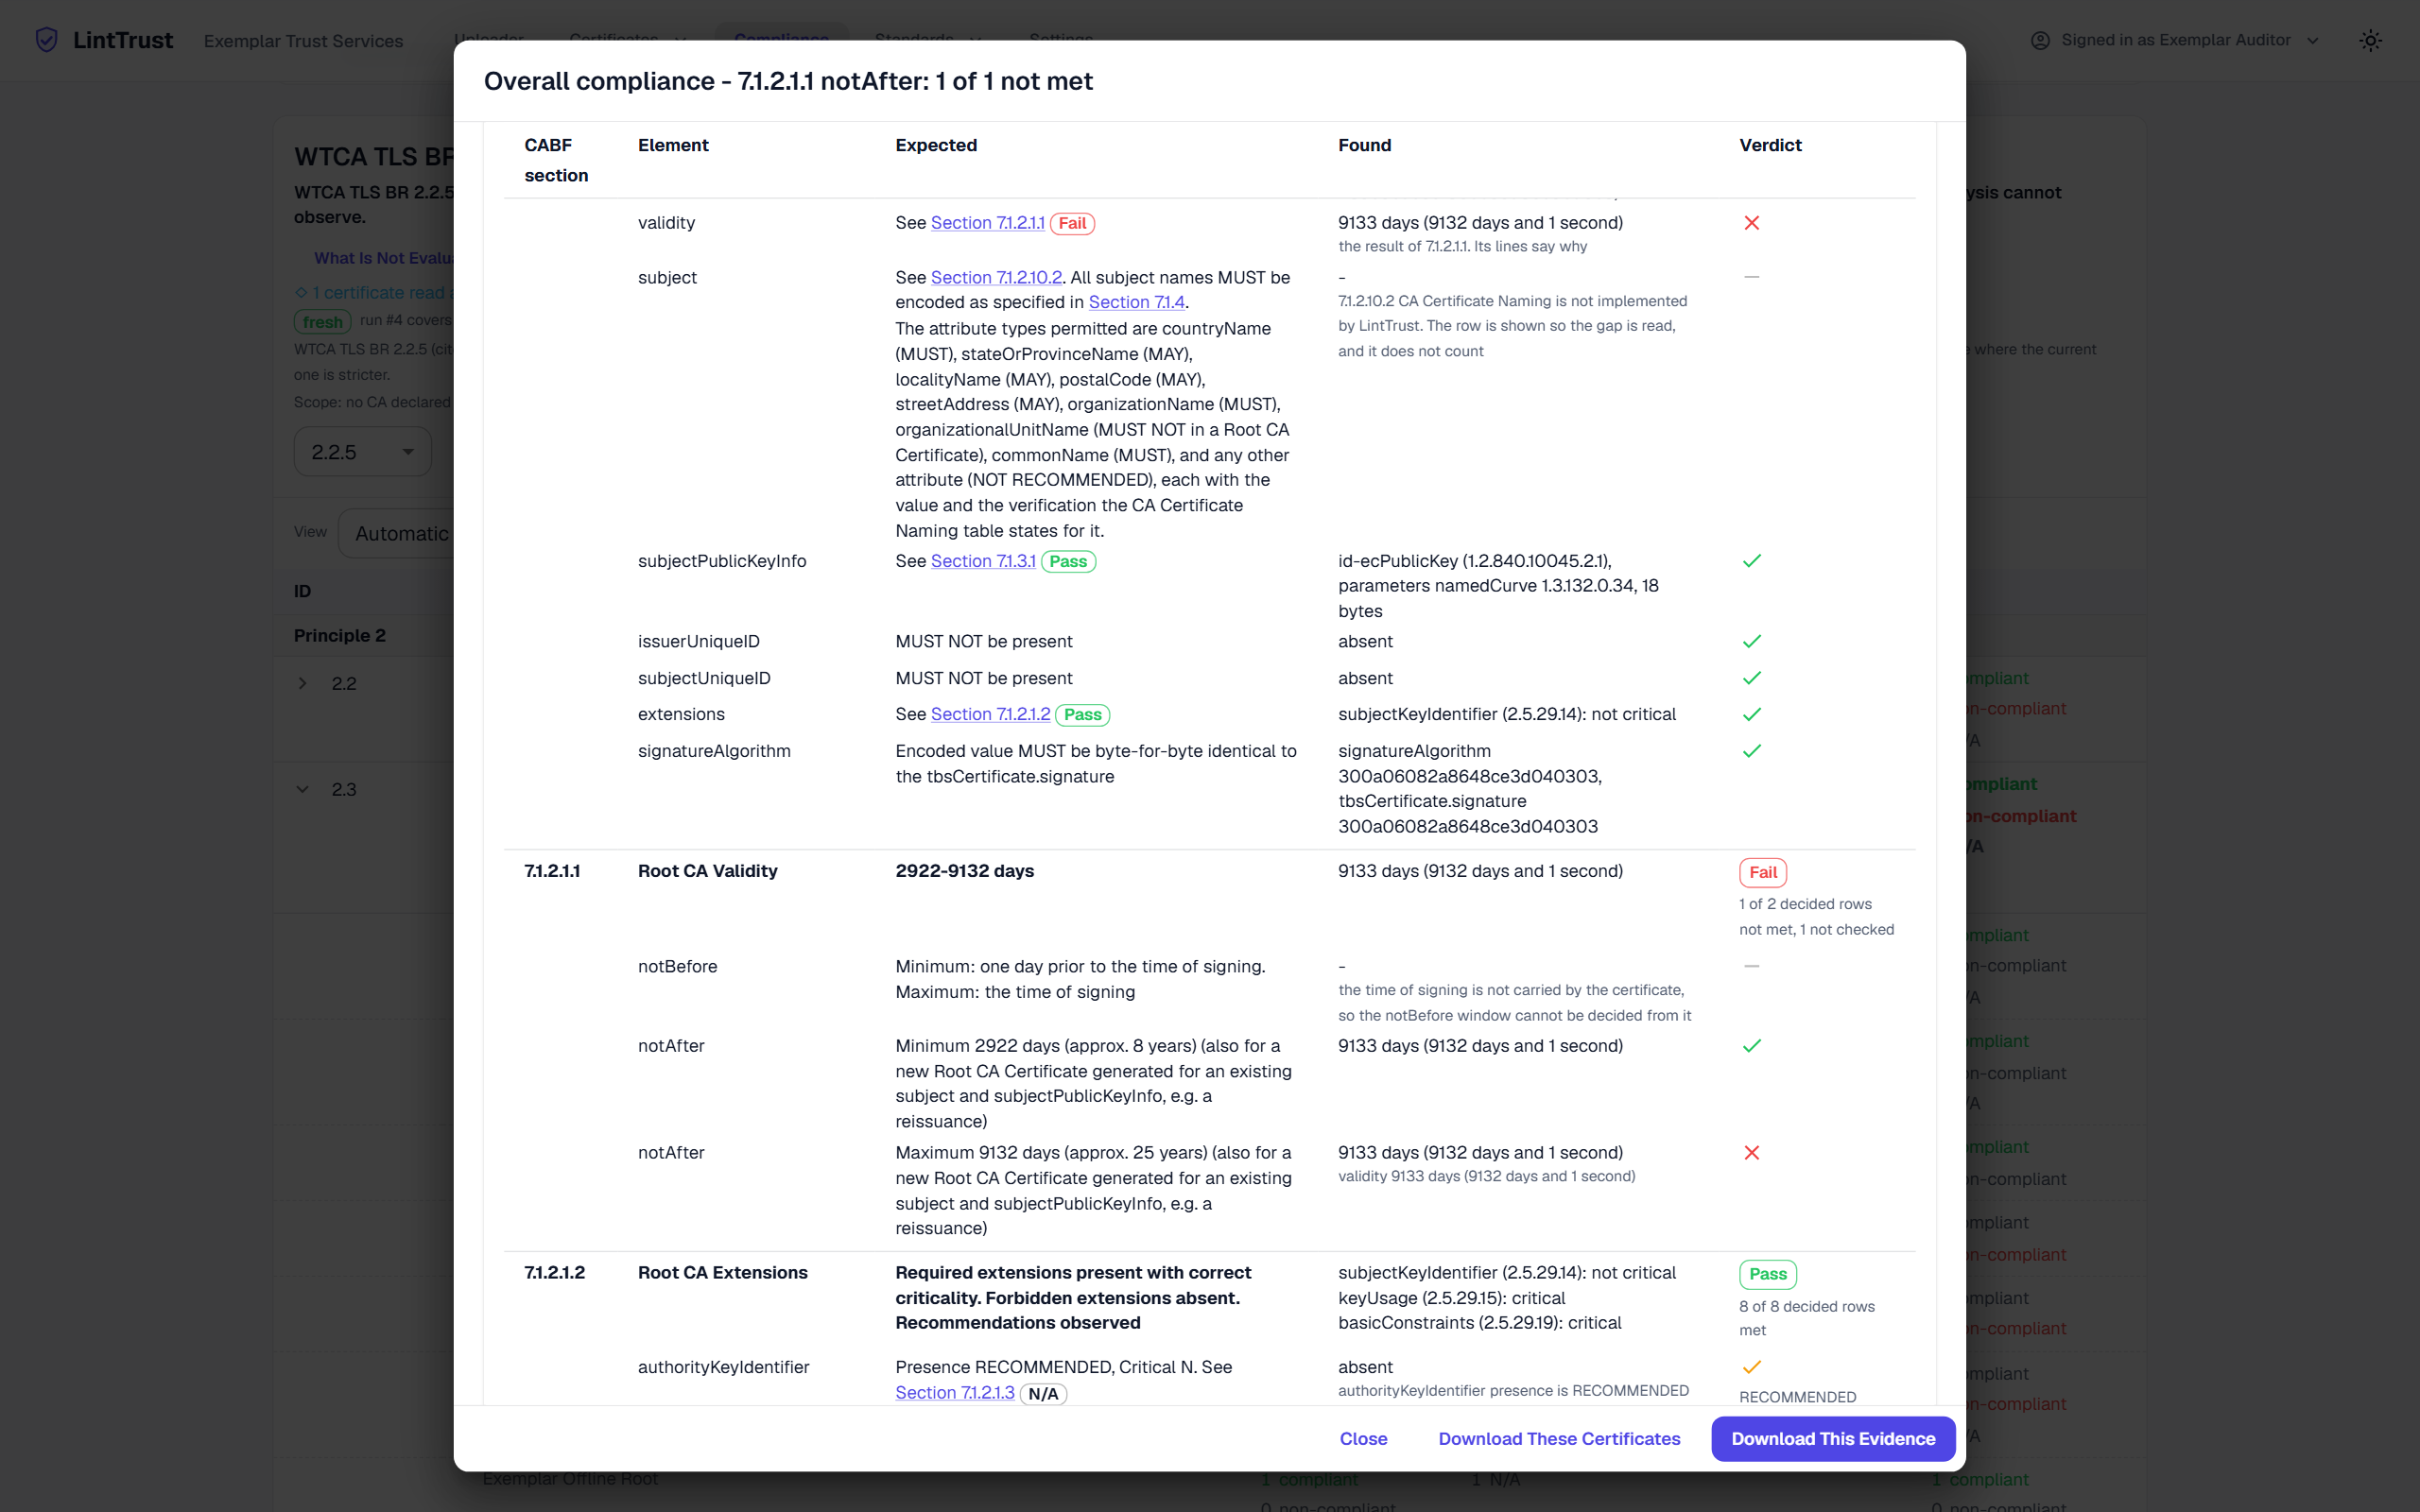
Um papel de trabalho para cada trabalho de auditoria: o período de auditoria, as edições aplicadas, os vereditos por critério, as evidências por certificado, as perguntas que aguardam o auditor, as apreciações com seu fundamento e, à parte, as observações sobre recomendações. PDF e Word, em qualquer sistema de escrita presente nos certificados. Dez mil certificados em um só espaço de trabalho, com o repositório de certificados de CA ao lado, alimentado a partir do CCADB.
Para quem é
Firmas de auditoria.
Menos tempo fazendo manualmente referências cruzadas com os Baseline Requirements, a mesma leitura em todos os trabalhos e uma trilha de evidências por critério sustentando a opinião.
Autoridades certificadoras.
Autoauditorias trimestrais sobre a sua própria amostra, uma simulação antes da chegada do auditor e um novo perfil testado em relação a todas as edições antes da emissão do primeiro certificado.
Perguntas
O que o LintTrust lê?
Certificados X.509, um de cada vez ou aos milhares, em DER ou PEM, como arquivos ou zips. Nada mais: nenhum acesso aos sistemas da CA, nenhuma chave privada, nenhuma senha.
Em relação a que ele os julga?
Os TLS Baseline Requirements do CA/Browser Forum, dezenove edições da 2.1.2 à 2.3.0, e os critérios WebTrust for CAs TLS que os citam. Cada certificado é julgado em relação à edição em vigor na data de sua emissão e em relação à edição em vigor no fim do período de auditoria.
O LintTrust emite uma opinião de auditoria?
Não. Ele relata o que os certificados mostram, cláusula por cláusula, e registra a apreciação do próprio auditor ao lado dos seus vereditos. A opinião e a assinatura continuam com o auditor.
Em que ele difere do zlint ou do pkilint?
Um linter retorna linhas por certificado. O LintTrust agrupa os vereditos por critério WebTrust em toda a população, mantém uma recomendação separada de um requisito, julga pela edição em vigor, lê o que um linter isolado não consegue ler (a chave do emissor, a cadeia, o perfil declarado) e redige o papel de trabalho. Uma comparação independente sobre os mesmos certificados está nesta página.
O que ele não consegue decidir?
O que um certificado não contém: se a CA validou um nome, se um número de série veio de um gerador aleatório, se uma organização é uma afiliada. Essas linhas dizem isso, e o auditor as responde uma única vez, com um fundamento, sob o seu nome.
Onde ele é executado?
Nos servidores do LintTrust na União Europeia, uma instância isolada por cliente, acessada por TLS com uma conta e um segundo fator. Nada é instalado do seu lado.
O que ele produz?
Um papel de trabalho para cada trabalho de auditoria, em PDF e Word, nos sistemas de escrita presentes nos certificados, as evidências por certificado e os próprios certificados em um zip para o arquivo da auditoria. Uma CA recebe um relatório de constatações por gravidade, com a ação recomendada.
Quem pode ver meus dados, inclusive o LintTrust?
Sua instância é sua: o banco de dados, os arquivos e os backups dela ficam separados dos de qualquer outro cliente e são criptografados em repouso. A equipe do LintTrust não tem acesso permanente a ela. Um login de operador para suporte só ocorre mediante sua solicitação por escrito, e cada um é registrado no histórico da sua instância, que você pode consultar. Você pode exportar tudo e excluir tudo, a qualquer momento, e receber uma confirmação por escrito da exclusão.
Quais certificados devo levar a uma demonstração?
Nenhum é necessário: a demonstração é feita em uma PKI fictícia construída para ela. Se preferir ver seus próprios certificados julgados, envie uma amostra na véspera e eles serão mostrados.
Quanto custa?
Uma licença anual por organização, conforme os referenciais utilizados e o número de certificados. Solicite uma demonstração e um orçamento.
Outros referenciais virão?
Sim, em breve: as EV Guidelines, os S/MIME e os Code Signing Baseline Requirements, e os critérios WebTrust que os citam, no mesmo mecanismo. Cada um é licenciado como um módulo, de modo que uma CA que emite apenas certificados TLS paga apenas pelo TLS.
Como sei que os vereditos estão corretos?
Cada veredito indica a cláusula que aplica e o valor que leu, de modo que pode ser verificado manualmente. As edições dos Baseline Requirements são obtidas do próprio repositório do CA/Browser Forum, commit por commit. Uma PKI fictícia de 108 certificados, cada um com uma regra, escrita a partir do texto antes de qualquer execução, é julgada a cada versão, e verificações independentes em relação ao zlint e ao pkilint são publicadas nesta página.
Onde meus dados ficam hospedados?
Na União Europeia, na França, em servidores operados pelo LintTrust, uma instância isolada por cliente. Um acordo de tratamento de dados nos termos do GDPR faz parte de todo contrato, seja qual for a jurisdição do cliente.
Solicitar demonstração
Uma demonstração de trinta minutos em uma PKI fictícia ou em uma amostra enviada por você na véspera.
Obrigado. Você receberá nosso retorno em até dois dias úteis.
Não foi possível enviar sua solicitação. Escreva para contact@linttrust.com.