LintTrust
WebTrust 查核意見背後的工作底稿,直接依據憑證本身撰寫。
LintTrust 讀取 CA(憑證機構)的憑證,依據每張憑證簽發時及查核期間結束時施行的 CA/Browser Forum Baseline Requirements 逐一判定,按 WebTrust 準則逐項撰寫工作底稿,內含證據與僅查核人員能回答的問題,並於其判定結果旁列示查核人員自身的評估。LintTrust 陳述事實。判斷與簽署仍由您保有。
功能說明
每張憑證,皆對照正確的版本。
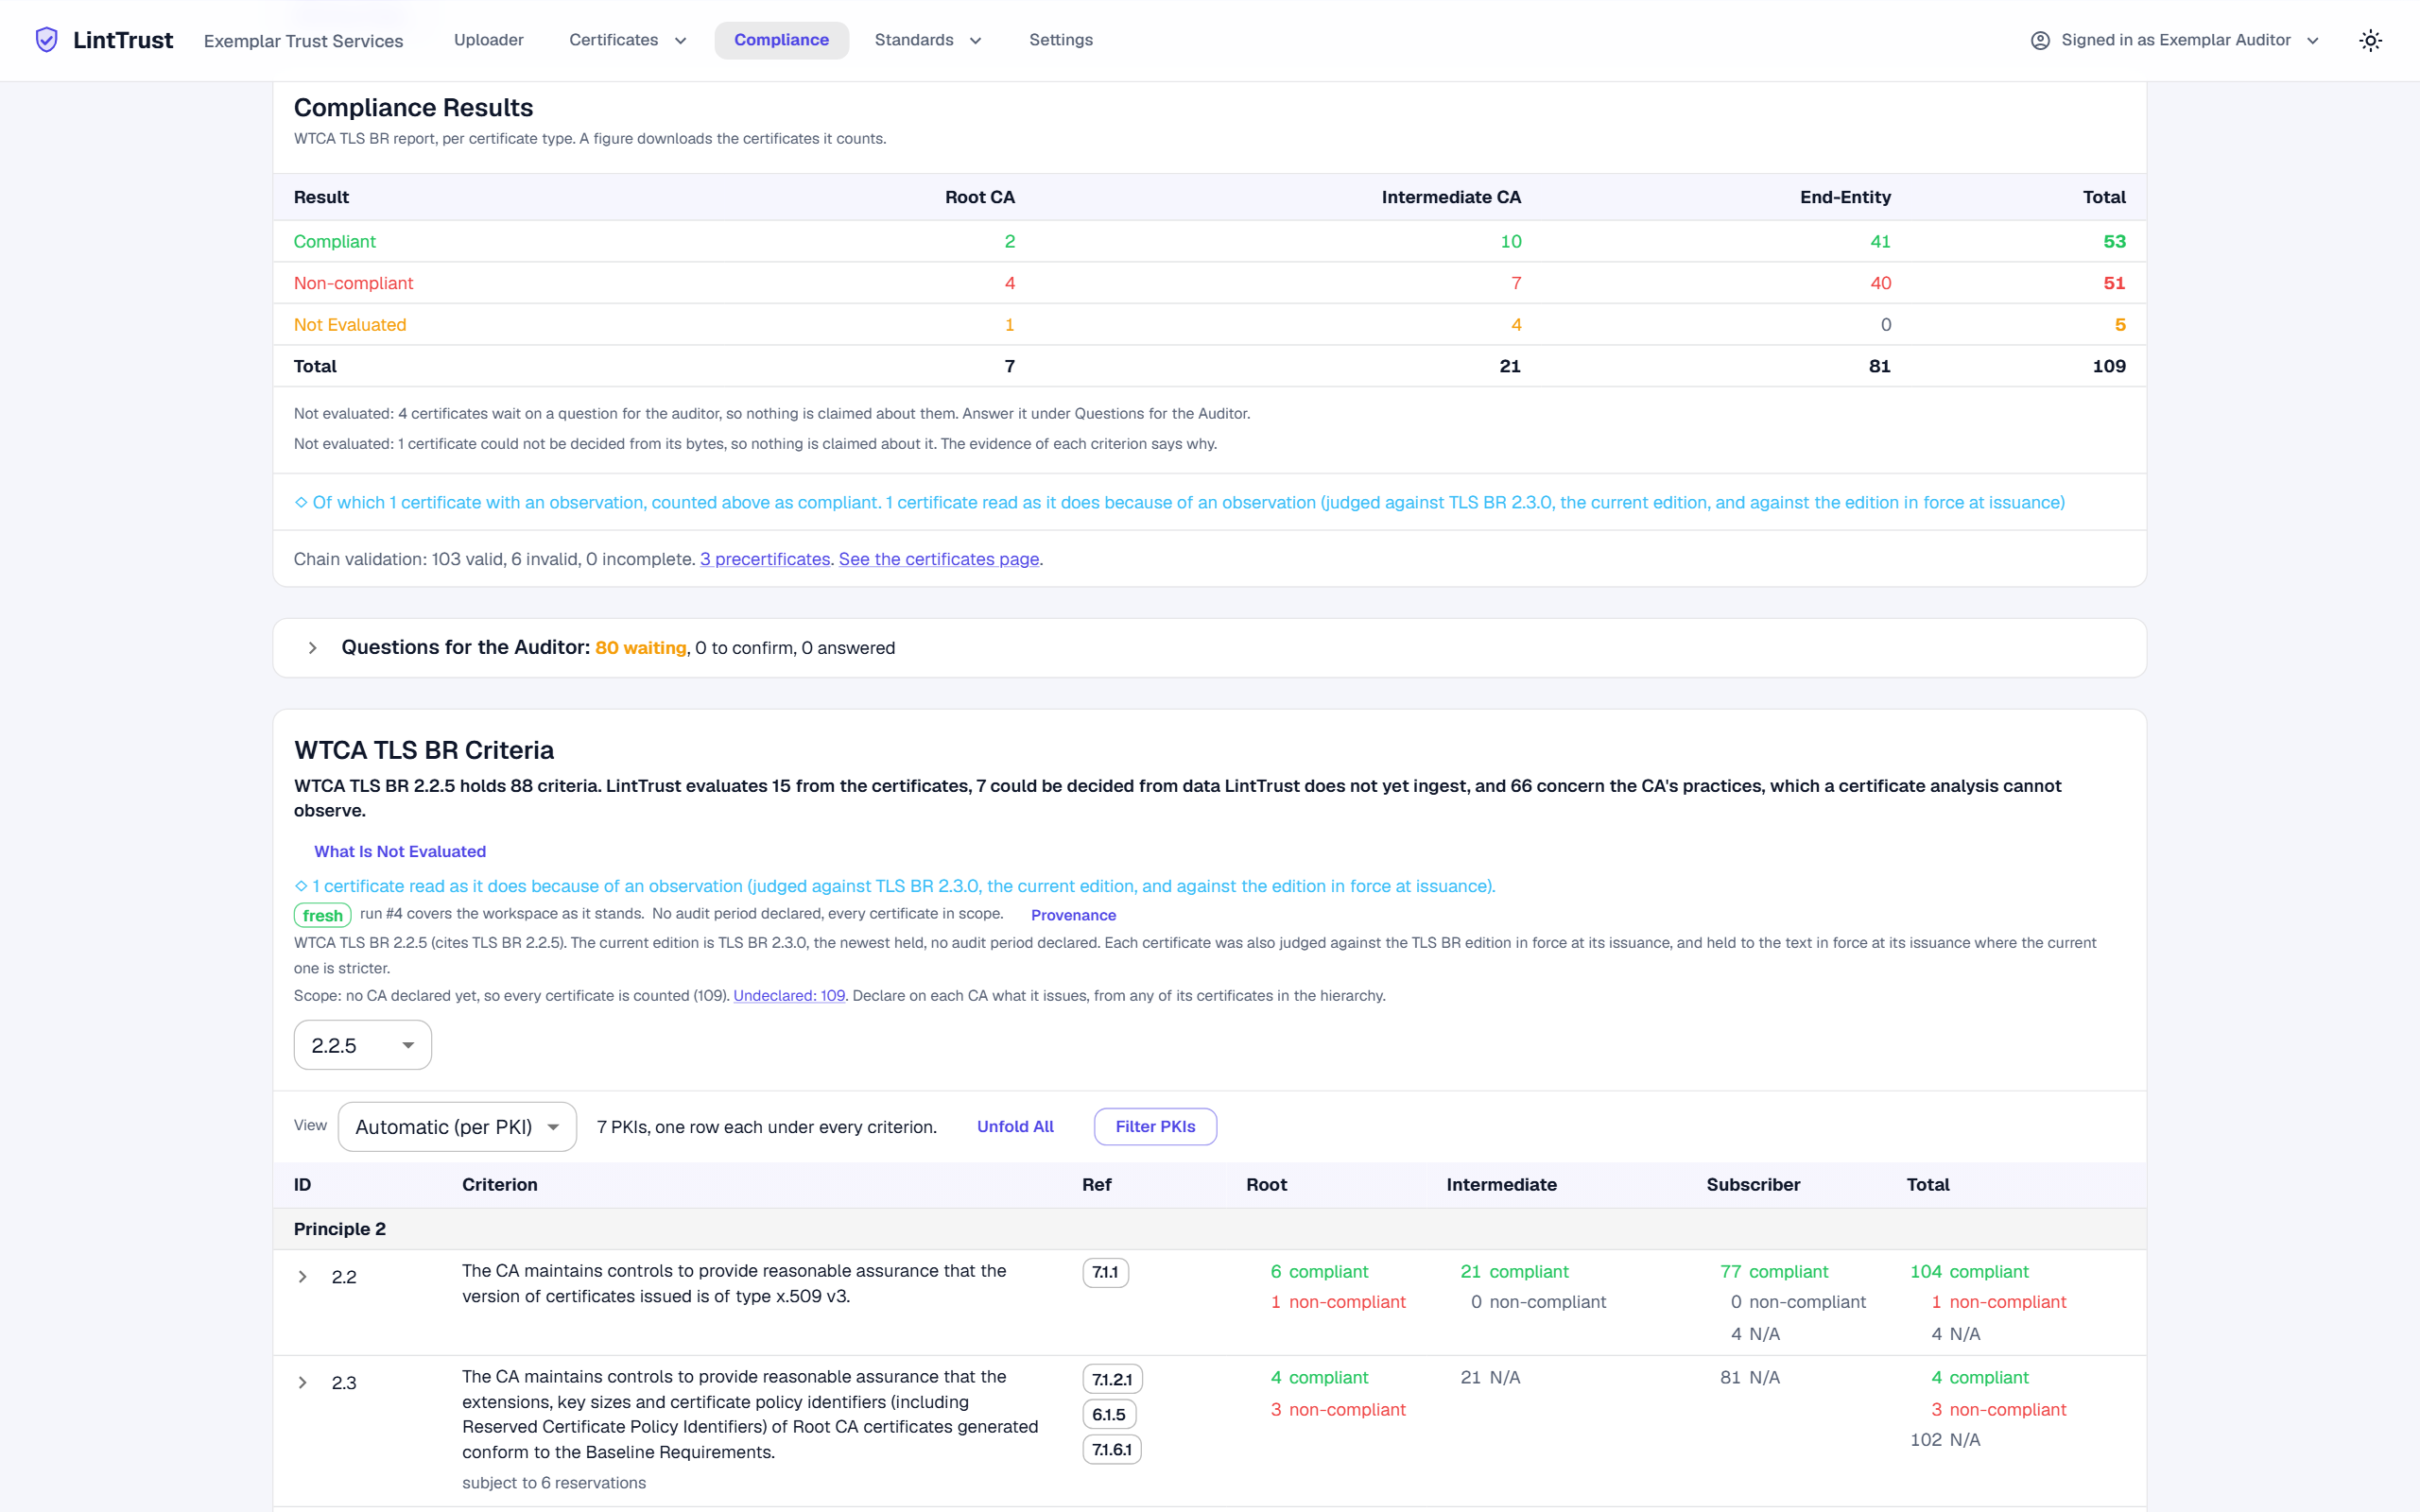
TLS Baseline Requirements 的十九個版本,從 2.1.2 至 2.3.0。於 2025 年 3 月簽發的憑證,依據 2025 年 3 月的版本判定,並再依據您查核期間結束時施行的版本判定一次。兩項判定結果均予列示,並標明何者為較晚訂定的規則。
每項準則,皆附其證據。
判定結果依 WebTrust 準則分組,而非依檢測工具的規則分組。每項準則之下列出通過的憑證與未通過的憑證,並就每項未通過之處列出 Baseline Requirements 條款、查得的值及規定的值。從摘要到位元組,只需兩次點擊。
查核人員的評估,分開保存。
若查核人員判斷某項未通過事項屬非重大,或屬符合但附觀察事項,該評估即連同其依據予以記錄、標示、分開計數,並列印於工作底稿中。LintTrust 絕不自行變更判定結果。
檢測工具做不到的事
就相同憑證與 zlint 及 pkilint 進行、並對照 Baseline Requirements 原文判讀的獨立比較:
- 檢測工具無法察覺的二十五項不符合事項,因為相關檢查需要簽發者的金鑰、憑證所宣告的類型,或任何檢測工具都未實作的條款。
- 檢測工具誤報的二十項發現事項,其中包括十四個 Baseline Requirements 允許而 pkilint 拒絕的萬用字元名稱。
- 被檢測工具列為發現事項的一百九十五項建議事項。LintTrust 將
RECOMMENDED與MUST區分開來,並讓查核人員經明確選擇後,於整個工作區套用嚴格解讀。 - 任何檢測工具都不判讀的章節:根憑證與交互憑證的效期、CA 所宣告的格式剖繪,以及附有日期的規則於該日期前後的適用情形。
工作底稿
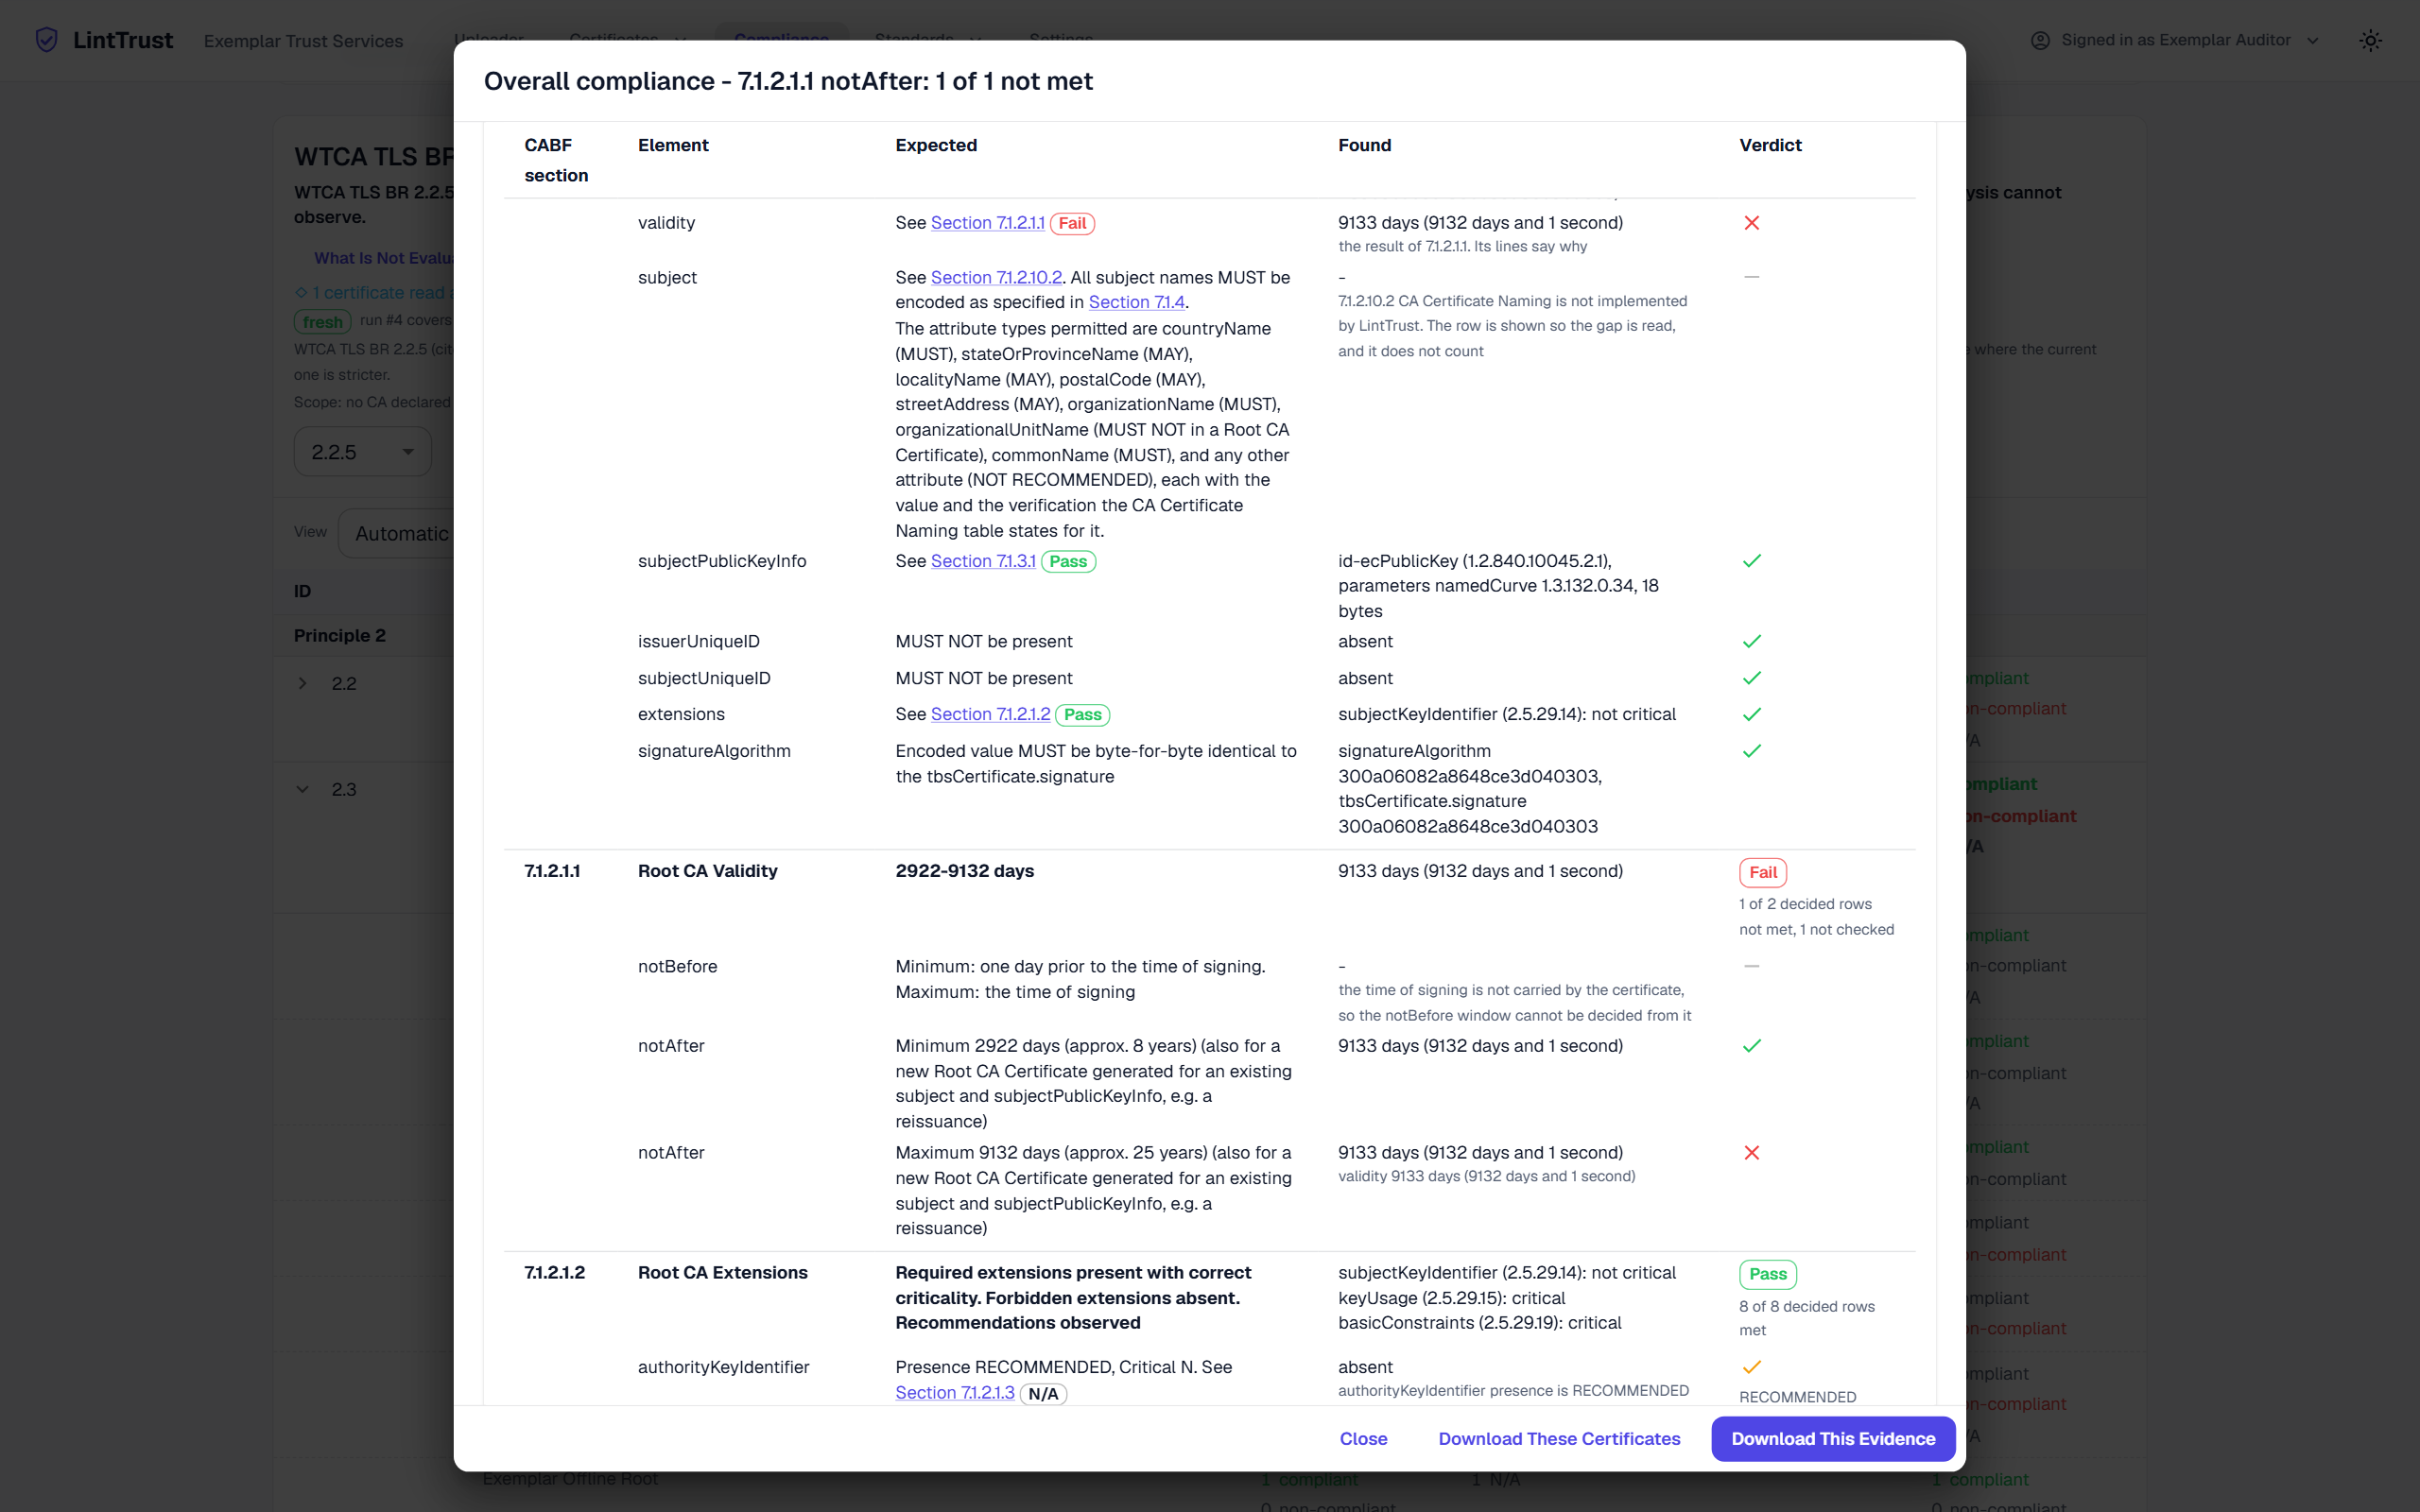
每個查核案件一份工作底稿:查核期間、所適用的版本、每項準則的判定結果、每張憑證的證據、待查核人員回答的問題、附依據的評估,以及另行列示、針對建議事項的觀察事項。提供 PDF 與 Word 格式,支援憑證所載的任何書寫系統。一個工作區可容納一萬張憑證,旁邊是以 CCADB 資料建立的 CA 憑證庫。
適用對象
會計師事務所。
減少以人工交叉比對 Baseline Requirements 的時間,每個查核案件採用相同的判讀,並在查核意見背後留有準則層級的證據軌跡。
憑證機構。
以自有樣本進行每季自我查核,於查核人員到場前進行預演,並在簽發第一張憑證前,依據每個版本測試新的格式剖繪。
常見問題
LintTrust 讀取什麼?
X.509 憑證,可逐張或以千張為單位,格式為 DER 或 PEM,以檔案或 zip 壓縮檔提供。除此之外一概不讀取:不存取 CA 系統,不需要私密金鑰,也不需要密碼。
它依據什麼來判定憑證?
CA/Browser Forum 的 TLS Baseline Requirements,共十九個版本,從 2.1.2 至 2.3.0,以及引用這些版本的 WebTrust for CAs TLS 準則。每張憑證皆依據其簽發時施行的版本判定,並依據查核期間結束時施行的版本判定。
LintTrust 會出具查核意見嗎?
不會。它逐條款陳述憑證所顯示的事實,並於其判定結果旁記錄查核人員自身的評估。查核意見與簽署仍屬於查核人員。
它與 zlint 或 pkilint 有何不同?
檢測工具就每張憑證傳回若干行結果。LintTrust 則就整個母體依 WebTrust 準則將判定結果分組,將建議事項與規定事項分開,依當時施行的版本判定,判讀單獨運作的檢測工具無法判讀的內容(簽發者的金鑰、憑證鏈、所宣告的格式剖繪),並撰寫工作底稿。就相同憑證進行的獨立比較,見於本頁面。
有哪些事項它無法判定?
憑證本身未載明的事項:CA 是否驗證了某個名稱、序號是否來自隨機產生器、某個組織是否為關係企業。這些列項會如實註明,由查核人員附依據、以其本人名義回答一次。
它在何處執行?
在 LintTrust 位於歐盟的伺服器上執行,每位客戶一個隔離的執行個體,透過 TLS 以帳戶及第二重驗證因素存取。您無需在本地安裝任何項目。
產出哪些成果?
每個查核案件一份工作底稿,提供 PDF 與 Word 格式,採用憑證所載的書寫系統,另有每張憑證的證據,以及供查核檔案使用、以 zip 壓縮檔提供的憑證本身。CA 則會收到依嚴重程度排列、附建議處置的發現事項報告。
誰能看到我的資料,包括 LintTrust 在內?
您的執行個體歸您所有:其資料庫、檔案與備份均與其他任何客戶的分開,並以靜態加密保存。LintTrust 人員對其沒有常設存取權限。營運人員僅在您提出書面請求時才會為支援而登入,每次登入均記入您執行個體的日誌,供您查閱。您可隨時匯出全部資料並刪除全部資料,並收到刪除的書面確認。
參加展示時,我應帶哪些憑證?
無需任何憑證:展示在為此建置的虛構 PKI 上進行。如您更想看看自有憑證的判定情形,請於前一天寄送樣本,屆時將為您展示。
費用為何?
每個組織按年授權,依所使用的參考規範及憑證數量計價。請申請展示並索取報價。
之後會支援其他參考規範嗎?
會,即將推出:EV Guidelines、S/MIME Baseline Requirements 與 Code Signing Baseline Requirements,以及引用這些規範的 WebTrust 準則,採用同一套引擎。每項規範以模組形式授權,因此僅簽發 TLS 憑證的 CA 只需支付 TLS 的費用。
我如何確認判定結果正確?
每項判定結果皆載明所適用的條款及所讀取的值,因此可以人工查核。Baseline Requirements 的各版本取自 CA/Browser Forum 本身的儲存庫,依其提交紀錄逐一取得。一個由 108 張憑證組成的虛構 PKI,每張對應一項規則,在任何執行之前依據原文撰寫,於每次發布新版時皆予判定,對照 zlint 與 pkilint 的獨立檢查結果則公布於本頁面。
我的資料託管於何處?
在歐盟境內的法國,由 LintTrust 營運的伺服器上,每位客戶一個隔離的執行個體。每份合約均包含依 GDPR 簽訂的資料處理協議,不論客戶所屬的司法管轄區為何。
申請展示
以虛構的 PKI 或您於前一天寄送的樣本,進行三十分鐘的展示。
謝謝。我們將於兩個工作天內與您聯絡。
您的申請無法送出。請來信 contact@linttrust.com。